
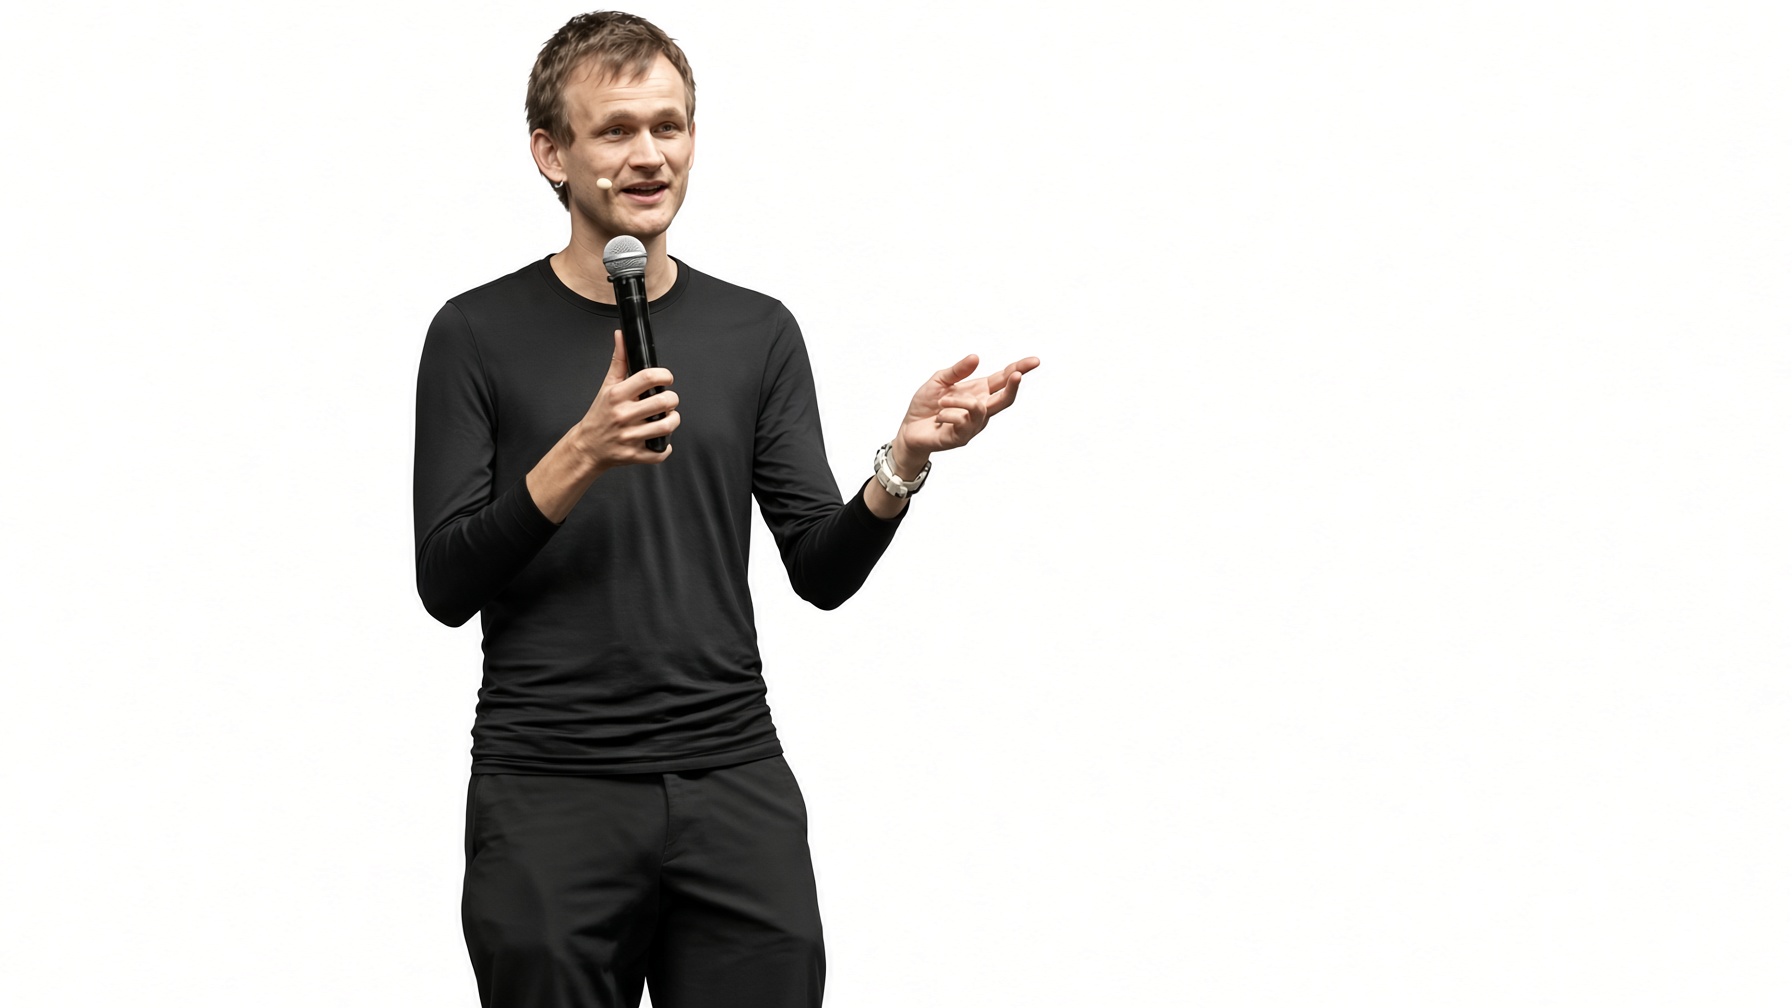
Vitalik Buterin, creador de Ethereum, pide a la industria de las criptomonedas que tome en serio la amenaza de que la inteligencia artificial pueda encontrar métodos matemáticos capaces de romper las protecciones que impiden a terceros acceder al dinero. cripto. Vitalik considera necesario preparar defensas, aunque desaconseja trasladar activos o cambiar la configuración de las carteras precipitadamente.
El cofundador de Ethreum responde desde su cuenta de X al investigador de Ethereum Justin Drake, quien ayer, 7 de octubre, propuso comenzar a planificar un modo búnker. Ambos plantean medidas preventivas ante futuros avances. En la actualidad, para mover criptomonedas, el propietario autoriza una operación mediante una firma generada con su clave privada. La red comprueba que es válida utilizando información pública, sin necesidad de conocer el secreto que permite controlar los fondos.
La seguridad depende de que resulte impracticable calcular esa clave privada a partir de la información disponible. Sin embargo, Buterin teme que la IA descubra atajos matemáticos que reduzcan drásticamente la dificultad. Si eso ocurriera, un atacante podría llegar a firmar operaciones en nombre del propietario.
Por su parte, Drake considera que la industria debe prever ese riesgo antes de que existan ordenadores cuánticos suficientemente potentes para atacar los sistemas actuales. En su escenario más adverso, plantea que ECDSA, un sistema de firmas utilizado en Bitcoin y Ethereum, podría verse comprometido en meses.
Qué significa para quienes guardan criptomonedas
Una cartera física mantiene las claves aisladas del ordenador y permite confirmar las operaciones desde el dispositivo. Esa protección ayuda frente a muchos ataques informáticos, pero no impediría que un nuevo método matemático permitiera obtener la clave privada sin acceder al aparato. Tener los activos depositados en un exchange o en un banco tampoco elimina automáticamente este riesgo. La entidad puede aportar controles y gestionar las actualizaciones, pero, si utiliza el mismo sistema de firmas, depende de sus fundamentos matemáticos.
Como precaución, Drake propone estudiar el uso de direcciones que nunca hayan firmado operaciones. En determinados tipos de dirección, la clave pública permanece oculta detrás de una huella criptográfica hasta que se utiliza. Mantenerla sin exponer reduce la información disponible para un hipotético atacante, aunque la utilidad de esta medida depende de la red y del tipo de dirección.
Buterin la considera razonable cuando puede aplicarse fácilmente, pero advierte que una transferencia equivocada puede causar una pérdida inmediata. El desarrollador reconoce que ha perdido más dinero por migraciones fallidas que por todos los ataques sufridos juntos.
La corrección sobre las carteras multifirma
En una publicación posterior, Buterin precisa su propuesta para las carteras que requieren la autorización de varias personas. La regla ideal, según explica, sería que cada firmante cambie su clave después de cada operación. Así, una clave expuesta dejaría de servir para autorizar futuros movimientos.
También recomienda reunir las firmas fuera de la blockchain cuando sea posible, para acortar el tiempo entre su publicación y la retirada de la clave correspondiente. Esta defensa permite que obtener la clave privada mediante un ataque lleve cierto tiempo. Si fuera instantáneo, el atacante podría intentar adelantarse a una operación todavía pendiente de confirmación. Por eso, Buterin presenta la rotación como una precaución bajo determinadas hipótesis y vuelve a pedir que nadie haga cambios apresurados o mal configurados.
Las alternativas existen, pero requieren cambios en las redes
La protección a largo plazo exige incorporar otros sistemas de firmas. No basta con comprar un dispositivo más moderno, ya que la cartera debe generar la nueva firma y la blockchain tiene que reconocerla.
En este sentido, el Instituto Nacional de Estándares y Tecnología de Estados Unidos, NIST, aprobó en agosto de 2024 dos estándares de firmas poscuánticas: ML-DSA, basado en estructuras matemáticas llamadas retículas, y SLH-DSA, basado en funciones hash. Estas últimas producen una huella digital a partir de los datos y permiten construir determinadas formas de autenticación.
Sin embargo, Buterin prefiere las construcciones basadas en funciones hash donde puedan utilizarse. A su juicio, la IA podría descubrir nuevas formas de aprovechar la estructura matemática de las retículas, obligando a aumentar los parámetros de seguridad y el coste de las operaciones.
Su advertencia no demuestra que ML-DSA esté roto. El NIST mantiene este algoritmo entre sus estándares y recomienda su utilización. Lo que Buterin cuestiona es asumir que resistir a la computación cuántica garantiza conservar el mismo nivel de protección frente a futuros descubrimientos matemáticos.
NEAR muestra avances
Por su parte, la blockchain NEAR ya permite a sus usuarios autorizar operaciones con ML-DSA, un sistema de firmas diseñado para resistir ataques de ordenadores cuánticos. Sin embargo, esa protección todavía no cubre toda la red. NEAR también debe actualizar los sistemas con los que se comprueban las operaciones y se añaden nuevos bloques. Su objetivo es completar esa parte a finales de 2027, aunque el plazo depende de los avances de la investigación.
Además, quedan pendientes las conexiones con otras blockchains. Cada red debe aceptar las nuevas firmas, y algunas actualizaciones aún no tienen fecha.