

Los desarrolladores de Bitcoin acaban de anunciar el lanzamiento de una nueva versión del software Bitcoin Core, el desarrollo principal del protocolo Bitcoin. De esta manera han hecho público un nuevo vector de ataque a Bitcoin, denominado Ataque Erebus. Hasta acá todo bien, la nueva versión de Bitcoin Core corrige parcialmente la vulnerabilidad y ayuda a blindar la red. Pero «corregir parcialmente» o mitigar en el desarrollo de software deja la puerta abierta para realizar el ataque bajo ciertas condiciones. Esto parecería no ser muy peligroso, hasta que conocemos el significado de Erebus.
Un protocolo P2P, la base de comunicación de Bitcoin
Todos sabemos que Bitcoin es una red de nodos interconectados con un funcionamiento P2P. Una configuración que le permite una gran seguridad y resistencia a la censura. Existe un consenso generalizado sobre que no hay arreglo de red más seguro en la actualidad. Sin embargo, las redes P2P tienen ciertos puntos flacos. Su estructura las hace susceptibles a los «ataques de hombre en el medio» (Man-in-the-Middle, o MITM).
Básicamente, en un ataque MITM, el atacante «secuestra» la linea de comunicación directa redirigiéndola hacia su computador, para escuchar todo lo que dicen los participantes, quienes no detectan el ataque al poder comunicarse sin problemas. Pero el objetivo del atacante es robar la información, hacer una copia de la misma y no ser detectado. Para ello, mantiene la comunicación entre los pares sin interrupción. En pocas palabras, un MITM es un ataque donde se puede espiar sigilosamente.
También te puede interesar: Los mensajes contra Craig Wright desde 145 direcciones “suyas” fortalecen Bitcoin
Las redes P2P no son infalibles en seguridad
Pero este tipo de ataques no son nuevos. De hecho, algo parecido hacen las operadoras en la actualidad para perseguir a los usuarios de BitTorrent, una red P2P muy común. Los usuarios de BitTorrent se conectan a esta red con el fin de descargar películas o series de TV de forma ilegal. Sus conexiones van cifradas, pero las operadoras pueden seguir su rastro con mucho éxito.
Como resultado, son multados por violación de derechos de autor y piratería. En Alemania, es común recibir denuncias en el domicilio tras haber descargado ilegalmente alguna película. Incluso, muchas veces se incluye la hora, la película y la web exacta desde donde se ha descargado el filme.
Este nivel de vigilancia tan extremo nos hace preguntarnos si es posible hacer esto en Bitcoin. La respuesta es sí, aunque con algunos matices. Lo que nos importa saber es que en Bitcoin también se pueden hacer intervenciones en su red. Es algo que nunca se ha negado. Lo que no es posible mediante tales intervenciones es conocer quiénes son los participantes en dicha transacción. Lo que vemos son transacciones y direcciones públicas, no identidades.
Direcciones IP, la enemiga número uno de la privacidad
Pero existe un elemento clave que sí puede delatar los usuarios de Bitcoin, sus IP y el flujo de datos identificable con el protocolo Bitcoin. Una huella digital indeleble que se transmite en cada paquete que viaja por la internet y que también está presente de forma única en la información que enviamos usando Bitcoin (o cualquier otra cripto).
En este sentido, podemos decir que las direcciones IP son el enemigo número uno de la privacidad online. Una dirección IP puede revelar con bastante certeza quién está detrás de un determinado evento en la red. No es una tarea fácil, pero no es algo imposible para un prestador de servicios de internet y las agencia de investigación policiales.
Es precisamente la IP y la estructura P2P de Bitcoin lo que habilita que Erebus sea tan peligroso para Bitcoin. Cada nodo en la red tiene una IP y conociendo los mismos se puede plantear un MITM masivo que derribe los canales de comunicación de Bitcoin, dejando a la red inoperativa. Si lo deseasen, Erebus podría ser el botón de apagado que los poderosos podrían usar para apagar Bitcoin.
Erebus, un ataque contra bitcoin desde las sombras
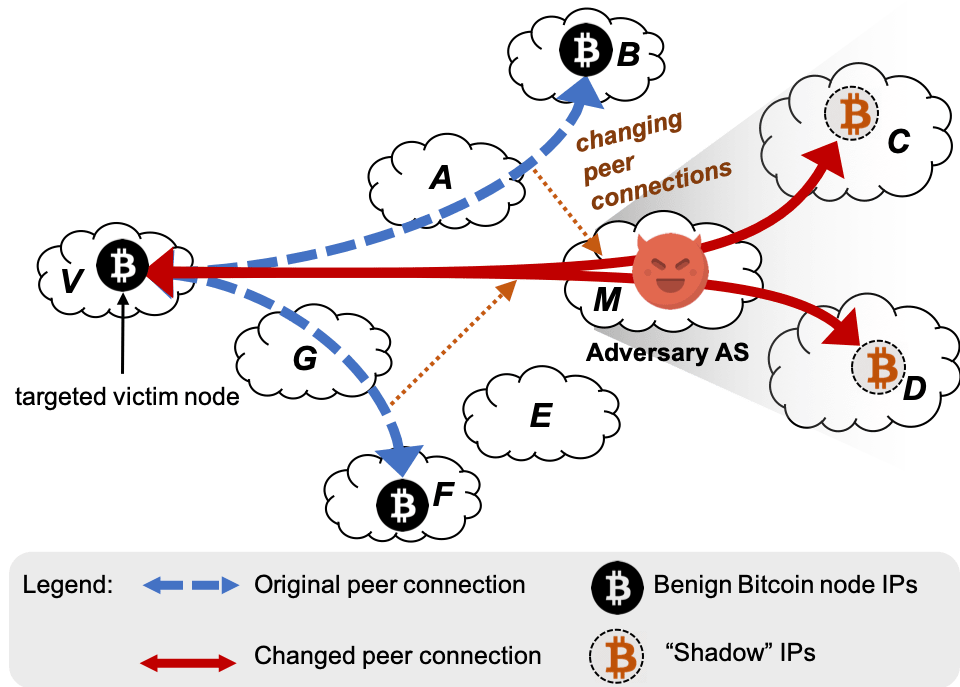
Erebus es más que un simple MITM. Es un ataque masivo de MITM, cuyo objetivo es cortar o redirigir todas las conexiones de la red. El ataque es simple y muy estilizado. Consiste en que el atacante comienza a tomar las conexiones de cada nodo para hacer que las conexiones de ese nodo atacado, terminen siendo manipuladas por el atacante. El atacante seguiría esta iteración hasta tener un grupo importante de la red bajo su dominio. Por ejemplo, con un dominio del 50% de la red, se podrían vetar conexiones y dividir la blockchain en dos, afectando al resto de servicios que dependen de estos datos. Sería el caos en Bitcoin.
¿Cuánto tardaríamos en llegar a ese punto haciendo un ataque de este tipo? Cuatro semanas serían suficientes, según los creadores del estudio que ha explicado este ataque. Pero con una red de ataque mucho mayor, como las disponibles en nubes como AWS o Google Cloud, el ataque podría ejecutarse en pocas horas.
Las malas noticias no solo afectan a la red de Bitcoin. Afecta a la mayoría de criptomonedas basadas en el protocolo de Bitcoin.
El ataque Erebus fue formulado por primera vez por investigadores de la Universidad Nacional de Singapur (NUS): Muoi Tran, Inho Choi, Gi Jun Moon, Anh V.Vu y Min Suk Kang, en 2019.Erebus pone de manifiesto que los gobiernos del mundo disponen de un arma para derribar criptomonedas. Pero lo peor de todo, es que si se deciden a usarla, lo sabríamos demasiado tarde.
También te puede interesar: Samsung convierte sus móviles en bancos fiat-cripto con ayuda de blockchain
También puedes seguirnos en nuestros canales de Telegram y Twitter