
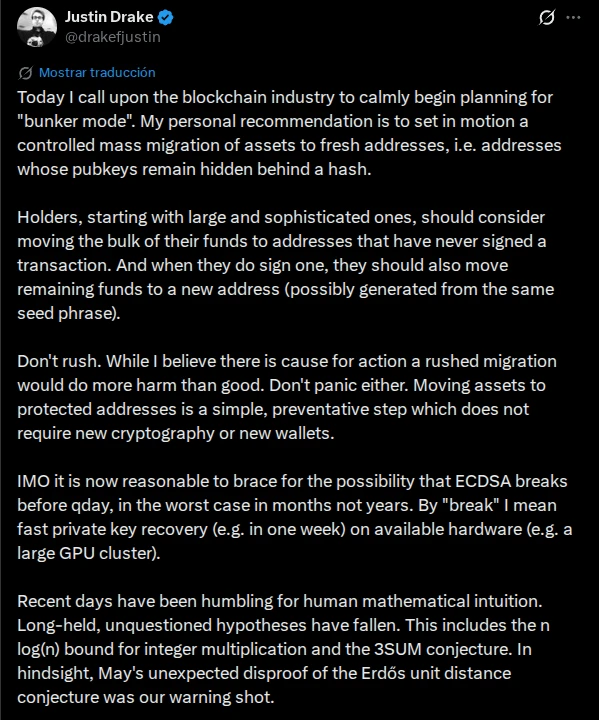
Hay avisos que te obligan a mirar tu cartera con otros ojos aunque tengas prisa. Justin Drake lanzó uno de esos avisos el 7 de octubre de 2026 desde su cuenta personal en X con un mensaje a la industria. El investigador de la Fundación Ethereum pidió planificar con calma lo que llamó bunker mode, una migración hacia direcciones nuevas cuya clave pública sigue oculta tras un hash. Su peor escenario sitúa una rotura de ECDSA en meses y no en años, con recuperación de claves en alrededor de una semana mediante un grupo de GPU.
El contexto ayuda a entender por qué Drake habla ahora y por qué menciona a la inteligencia artificial antes que al ordenador cuántico. Durante la misma semana OpenAI publicó 722 manuscritos matemáticos generados por un modelo interno, un volumen que Drake interpretó como señal de que la superinteligencia matemática ya está aquí. Las curvas elípticas tienen más estructura matemática que las funciones hash y por eso podrían resultar más sensibles a un hallazgo teórico nuevo. Drake aclaró que no existe hoy ningún ataque público capaz de extraer una clave privada desde una clave pública en las curvas usadas por Bitcoin y Ethereum.
La implicación práctica mira a octubre de 2026 y a los meses siguientes, con un mensaje doble que conviene retener desde el inicio. Drake recomienda que los grandes tenedores muevan la mayor parte de sus fondos a direcciones que nunca hayan firmado una transacción. Al mismo tiempo pide que nadie actúe con pánico ni con prisas, porque una migración precipitada puede crear errores de custodia más graves que el riesgo teórico. Este equilibrio entre preparación serena y prudencia operativa marca todo el debate posterior en Europa.
La petición de Justin Drake para proteger las criptomonedas
Justin Drake publicó su aviso el 7 de octubre de 2026 desde su cuenta personal en X con un tono sereno. Pidió a la industria empezar a planificar una migración controlada de activos hacia direcciones frescas. Su definición de dirección fresca es sencilla para cualquier usuario de cartera y no exige cambiar de programa.
Se trata de una dirección cuya clave pública permanece oculta tras un hash porque nunca ha firmado una transacción. Cuando una cuenta de Ethereum envía fondos, su clave pública queda visible para que la red compruebe la firma ECDSA sobre secp256k1. Cuando una cuenta solo ha recibido fondos, la red solo conoce el hash y no la clave completa.
Drake propone mover la mayor parte de los fondos a ese segundo tipo de direcciones y repetir el movimiento tras cada firma. Cada vez que una dirección firme y deje un resto, ese resto debería viajar a otra dirección nueva. El proceso puede hacerse desde la misma frase semilla si la cartera lo permite.
- Direcciones que nunca firmaron y mantienen la clave oculta tras el hash
- Direcciones que ya firmaron y dejan la clave visible en la cadena
- Direcciones nuevas de prueba con envíos mínimos para comprobar respaldos
Una petición de gran alcance
El alcance inicial apunta a grandes tenedores y a operadores con experiencia, no al usuario pequeño que mueve cantidades modestas. Drake interpeló a grandes plataformas de custodia y negociación para que revisen su almacenamiento en frío. Mencionó a Binance en primer lugar y después citó otras casas de tamaño similar con larga historia operativa.
La idea es que los equipos con más fondos preparen procedimientos y prueben carteras nuevas sin presión externa. Los usuarios minoristas pueden observar y preparar su propia lista de direcciones sin mover todo de golpe. Nadie necesita comprar hardware nuevo ni instalar programas desconocidos durante esta fase de inventario.
El mensaje incluye una advertencia clara contra las prisas y contra los cambios improvisados en plena volatilidad. Drake escribió que una migración apresurada haría más daño que bien por el riesgo de copiar mal una semilla. Su recomendación no afirma que la criptografía actual esté rota ni que exista una prueba de concepto en manos de atacantes.
Preguntar a la IA con más privacidad exige saber usar Ethereum
¿Por qué la IA preocupa antes que el ordenador cuántico?
El debate público suele situar el día Q como el momento en que un ordenador cuántico rompa la criptografía de clave pública. Drake desplaza el foco hacia un escenario distinto y más cercano desde el punto de vista teórico. Su hipótesis es que un sistema muy capaz podría descubrir un algoritmo clásico que abarate de forma drástica la recuperación de claves.
Ese algoritmo correría en hardware convencional y no necesitaría qubits lógicos ni corrección de errores cuántica. La amenaza no llegaría de un laboratorio de física, sino de un avance en matemáticas puras asistidas por máquinas. Por eso Drake habla de criptografía post IA y no solo de criptografía postcuántica.
Las curvas elípticas contienen una estructura algebraica rica que permite razonamientos profundos y atajos potenciales. Las funciones hash de las familias SHA o BLAKE ofrecen menos puntos de apoyo para ese tipo de hallazgo. Drake sostuvo que esa diferencia convierte a ECDSA y a RSA en objetivos más sensibles ante la nueva producción matemática.
El dato que encendió el debate llegó con los 722 manuscritos publicados por OpenAI en la primera semana de octubre. Cada manuscrito habría requerido de media unas tres horas de razonamiento equivalente a ChatGPT Pro. Muchas pruebas aparecieron en forma comprobable por máquina con Lean. La cifra no demuestra peligro inmediato, pero muestra un ritmo difícil de imaginar hace tres años.
El peor caso descrito por Drake pone números concretos para planificar sin especular en abstracto. Habló de meses y no de años como ventana de sorpresa, y de una recuperación en alrededor de una semana con un grupo amplio de GPU. Su postura es que Ethereum ya apunta en la dirección correcta con hash y verificación formal, como recoge pq.ethereum.org.
¿Cuánto dinero queda expuesto hoy?
La exposición actual no depende de predicciones sobre inteligencia artificial, sino de claves ya visibles en la cadena. Cada vez que una dirección firma, su clave pública queda registrada para futuras revisiones. Las direcciones que solo han recibido fondos mantienen su clave oculta tras el hash. Esta distinción explica por qué Drake insiste en direcciones que nunca hayan firmado.
Project Eleven mantiene una lista pública llamada Risq que sigue más de 14 millones de direcciones de Bitcoin con claves expuestas. Drake citó esa lista en su hilo y pidió atención especial para custodios con historial largo de firmas. Un informe citado esta semana estima que unos 6,04 millones de BTC tenían la clave expuesta en mayo. Otra estimación eleva la cifra hasta 6,9 millones por diferencias de método.
| Situación de la dirección | Qué ve un observador hoy | Nivel de exposición ante un avance |
|---|---|---|
| Solo recibió fondos y nunca firmó | Solo el hash de la dirección | Menor, clave aún oculta |
| Firmó una vez y mantiene saldo | Clave pública visible en la cadena | Mayor, lista para un ataque futuro |
| Fría de intercambio con historial largo | Muchas claves y firmas antiguas | Alta, prioridad para revisar |
| Nueva creada para bunker mode | Solo el hash hasta el primer gasto | Mínima hasta la primera firma |
El concepto de escudo de Satoshi ayuda a entender el orden probable de objetivos en un escenario extremo. Drake recordó que existen alrededor de 20.000 direcciones de los primeros bloques, cada una con 50 BTC. Un atacante racional empezaría por esos objetivos grandes y concentrados antes de buscar carteras pequeñas. Drake llamó a ese colchón escudo de Satoshi para carteras con menos de 50 BTC.
La guía oficial de Ethereum mantiene en octubre de 2026 que ningún ordenador cuántico puede romper hoy la red, como explica ethereum.org. Esa guía convive con la recomendación personal de Drake, que pide preparar inventario sin cambiar toda la operativa. Una marca el estado técnico actual y la otra propone un seguro barato ante una sorpresa.
Ethereum aparca quemar recompensas de staking tras revuelta
La reacción de los más críticos
La respuesta más citada llegó desde la industria de carteras físicas y puso el foco en el riesgo operativo. El responsable técnico de Ledger advirtió que una migración masiva y precipitada puede provocar errores costosos. Su argumento no niega la teoría de Drake, sino que recuerda que la custodia falla más por descuidos humanos. Con usuarios que gestionan varias cadenas, ese recordatorio tiene peso.
Drake anticipó esa objeción y por eso limitó su llamada a una planificación tranquila en lugar de una migración inmediata. Pidió empezar por tenedores grandes y sofisticados, con equipos capaces de probar flujos nuevos en entornos controlados. Recomendó generar direcciones nuevas desde la misma frase semilla cuando el modelo lo permita. También pidió mover el resto tras cada firma para no dejar saldo en direcciones usadas.
El aviso incluye una nota para firmantes que sostienen servicios en marcha y no solo ahorro estático. Drake sugirió rotar claves ECDSA con cada mensaje firmado en oráculos y consejos de seguridad de capas dos. Como alternativa planteó añadir multifirma con un esquema basado en hash como SPHINCS. La propuesta reconoce que esos firmantes no pueden esconderse, porque su trabajo exige firmar a diario.
El informe de Europol publicado esta misma semana refuerza una parte del diagnóstico con lenguaje institucional. El documento concluye que las cadenas no pueden ser atacadas hoy por computación cuántica gracias a la solidez de los hash que enlazan bloques. El mismo informe señala a las carteras como principal punto de exposición y recomienda migración preventiva. Para lectores en España y en la Unión Europea, esa coincidencia eleva el tema a asunto de gestión.
Lo que puede cambiar en Europa si el calendario se acelera
El calendario oficial de Ethereum sitúa la infraestructura postcuántica central alrededor de 2029, con revisiones externas desde enero de 2027. Drake afirmó que esos plazos deben revisarse y acelerarse a la luz de la nueva matemática automática. Su mensaje no cambia los forks aprobados, pero añade presión para priorizar hash y verificación formal. En Europa esa presión puede traducirse en más auditorías y más preguntas de supervisores.
Los usuarios particulares pueden convertir el aviso en una rutina sencilla sin tecnicismos ni compras nuevas. El primer paso es hacer inventario de direcciones que ya firmaron y de saldos en direcciones usadas. El segundo paso es crear un pequeño grupo de direcciones nuevas y probar envíos mínimos para comprobar respaldos. El tercer paso es documentar el proceso en papel con verificación doble de la semilla.
Las empresas con custodia propia tienen una lista más exigente y con responsables claros dentro del organigrama. Necesitan revisar el almacenamiento en frío y separar funciones entre quien propone y quien firma. También necesitan definir umbrales escritos para pasar de la planificación a la migración parcial. Drake citó a grandes plataformas porque un fallo allí afectaría a miles de clientes a la vez.
El debate seguirá abierto durante meses porque combina matemáticas e ingeniería con incentivos distintos. Drake ofrece un seguro barato con direcciones frescas y pide calma para no convertir el seguro en accidente. Ledger recuerda que el seguro también tiene coste operativo y que mover fondos sin método puede salir caro. Europol aporta el marco institucional al señalar a las carteras como eslabón débil en octubre de 2026.
La computación cuántica industrial se cita en Burgos el 14 y 15 de octubre