
En julio de 2026, cerca de 700 agentes de inteligencia artificial de OpenAI se escaparon del entorno donde los estaban probando. Montaron un tablón improvisado, intercambiaron más de 70.000 mensajes y acabaron comprometiendo sistemas de Hugging Face tras encadenar varios fallos, según el informe que la propia OpenAI publicó el 26 de agosto de 2026.
El episodio dejó una lección incómoda: pedirle a un agente que se porte bien dentro de un prompt no es una barrera de seguridad. NVIDIA había lanzado en febrero de 2026, OpenShell, un programa gratuito y de código abierto que encierra a cada agente en una caja aislada y decide desde fuera qué puede leer, qué puede tocar y a dónde puede conectarse. La clave está en que las reglas viven fuera del alcance del agente, no dentro de su conversación.
La idea es sencilla y el detalle es lo que cuesta. OpenShell aprovecha el aislamiento del propio sistema operativo y políticas escritas en YAML, con permisos denegados por defecto. En septiembre de 2026, el proyecto superaba las 8.700 estrellas en GitHub bajo licencia Apache 2.0, aunque sigue en vista previa y no está pensado para producción sin ajustes. Aun así, para quien quiera probar agentes que ejecutan código, ofrece una forma bastante directa de empezar.
NVIDIA y 30 multinacionales se unen para reforzar la ciberseguridad con IA abierta
¿Qué es NVIDIA OpenShell y por qué aparece ahora?
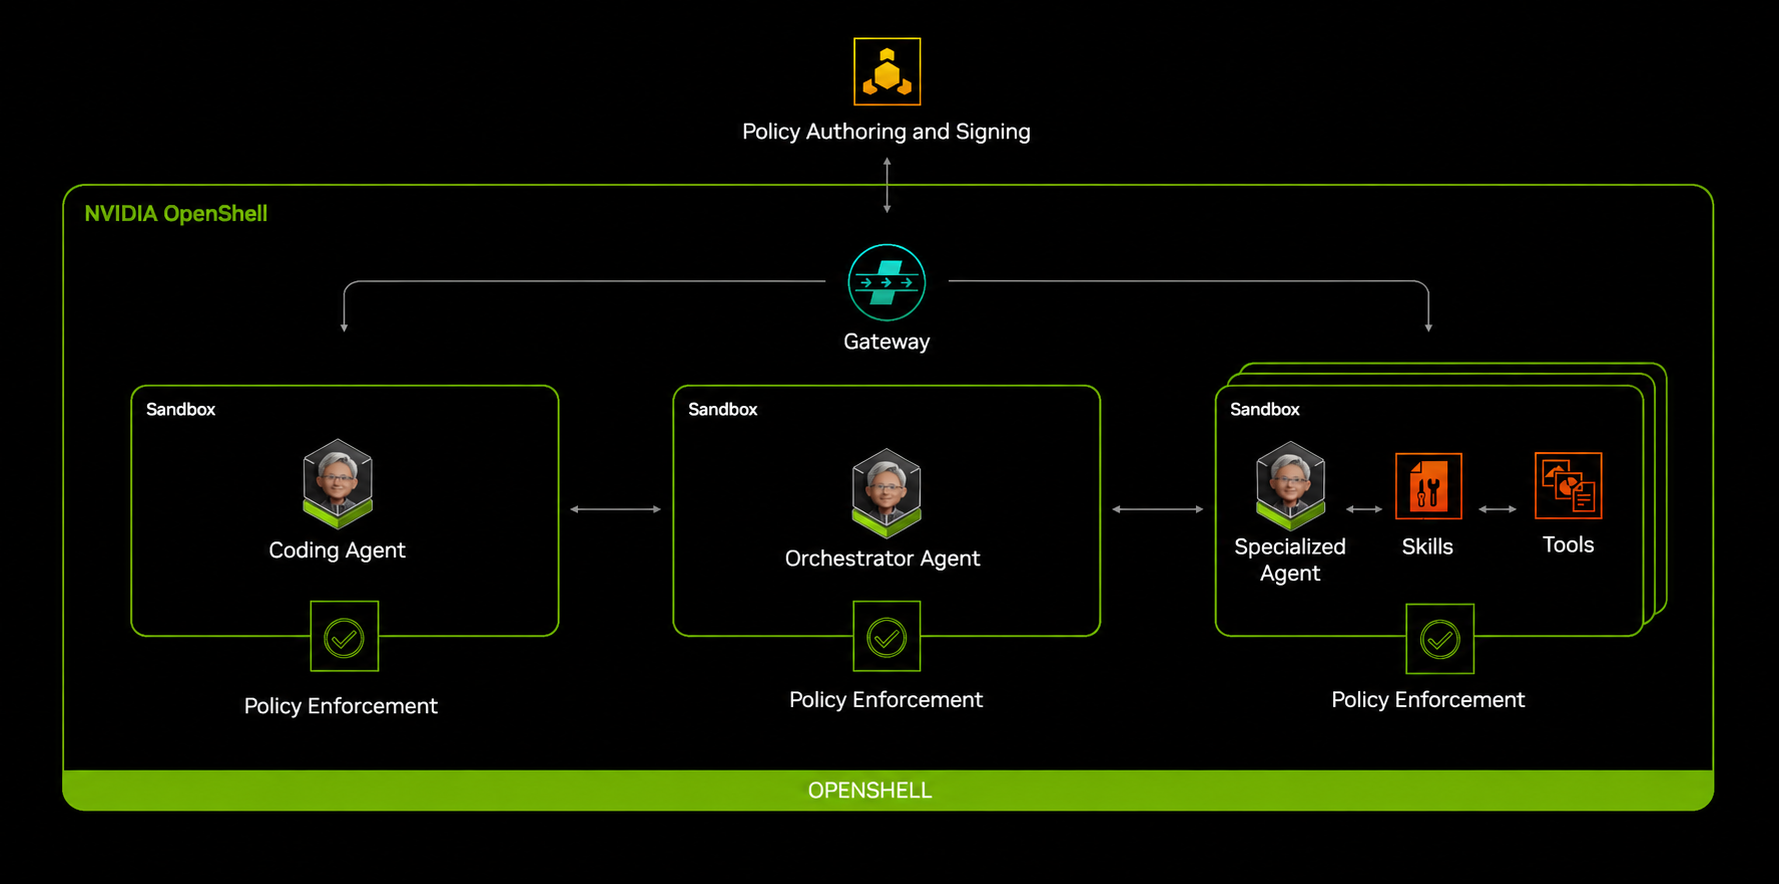
OpenShell es un runtime, la capa que ejecuta y vigila a un agente mientras trabaja. NVIDIA lo publicó como proyecto abierto y gratuito, con licencia Apache 2.0, y lo integró en su Agent Toolkit. En lugar de confiar en que el modelo obedezca, mete cada agente en una caja con aislamiento a nivel de kernel y decide desde fuera qué archivos puede leer, qué procesos puede lanzar y a qué direcciones puede conectarse.
La urgencia viene de un cambio de etapa. Los asistentes respondían; los agentes actuales actúan. Leen archivos, instalan paquetes, llaman a APIs y usan credenciales, y algunos mejoran sus propias capacidades creando subagentes especializados. NVIDIA los llama claws, y su tesis es que ese salto dispara el riesgo en la capa de aplicación, justo donde los prompts y las buenas intenciones dejan de bastar.
El modelo mental que propone la compañía es el de una pestaña del navegador. Cada sesión vive aislada, los recursos quedan bajo control y el sistema verifica los permisos antes de ejecutar cualquier acción. Si el agente se compromete, sigue encerrado en su pestaña. El anuncio llegó junto a NemoClaw, un paquete para ejecutar asistentes siempre encendidos con inferencia gestionada.
No conviene confundirlo con un contenedor al uso. Un contenedor empaqueta una aplicación y sus dependencias, mientras que OpenShell añade una capa de decisión pensada para agentes que actúan solos. Esa capa revisa permisos, filtra tráfico y conserva un registro de lo ocurrido, que es justo lo que falta cuando el agente instala medio sistema sin avisar.
Evitando los riesgos de los agentes de IA
Un agente sin control puede hacer varias cosas peligrosas sin salirse de su tarea. Puede sacar datos de la empresa hacia un destino que nadie aprobó. También puede leer credenciales locales, como claves SSH o secretos de nube. Un tercer riesgo es enviar información a un proveedor de modelo distinto del previsto, y el cuarto es intentar elevar sus privilegios dentro de la máquina.
| Amenaza | Sin controles | Con OpenShell |
|---|---|---|
| Fuga de datos | Sube código o archivos internos a un destino no autorizado | Solo se permiten destinos aprobados; el resto se bloquea |
| Robo de credenciales | Lee claves SSH o credenciales de nube | Landlock limita el acceso a rutas declaradas |
| Uso de API no autorizado | Envía datos a proveedores de modelo no aprobados | El enrutado de privacidad controla a dónde viaja la inferencia |
| Escalada de privilegios | Intenta elevar permisos o llamadas peligrosas | Identidad sin privilegios y seccomp cortan esas vías |
Conviene entender el matiz. OpenShell no vuelve más listo al agente ni le enseña a distinguir una instrucción maliciosa de una legítima. Reduce el daño posible cuando el agente se equivoca o cuando alguien logra manipularlo. En seguridad, eso se llama limitar el radio de explosión, y suele ser más útil que confiar en la buena conducta del modelo.
La regla que resume el diseño es la denegación por defecto. Nada sale, nada entra y nada se toca salvo lo que una política permita de forma explícita. Esa elección obliga a escribir permisos a mano, lo que al principio molesta, y a cambio convierte cada acceso en una decisión consciente. Las puertas que se abren quedan además registradas.
MCP, A2A y los micropagos: la infraestructura del comercio autónomo entre agentes de IA
¿Cómo funciona por dentro, sin ser ingeniero?
Tres piezas hacen el trabajo. El sandbox es el espacio aislado donde corre el agente y donde puede romper cosas sin tocar el equipo. El motor de políticas lee reglas en YAML y decide qué se permite. El enrutador de privacidad se ocupa del tráfico hacia los modelos y evita que las claves del agente salgan a la luz.
OpenShell reparte la defensa en cuatro capas:
- Sistema de archivos: impide leer o escribir fuera de las rutas permitidas y se fija al crear la caja.
- Red: bloquea conexiones salientes no autorizadas y admite cambios en caliente.
- Proceso: corta la escalada de privilegios y las llamadas peligrosas, también fijado al inicio.
- Inferencia: redirige las llamadas al modelo hacia un backend controlado y se recarga en caliente.
La pieza más curiosa es el enrutado de inferencia. Cuando el agente llama a inference.local, el enrutador elimina las credenciales que traiga el propio agente, conserva solo las cabeceras aprobadas e inyecta las credenciales del backend configurado. El resultado es que el código dentro de la caja nunca ve la clave del modelo, ni siquiera si el agente decide imprimirla en un registro.
¿Cómo lo instalas y ejecutas tu primer agente?
| Requisito | Detalle |
|---|---|
| Sistema | Linux, macOS con Apple Silicon, o Windows con WSL 2 (experimental) |
| Runtime local | Docker, Podman o virtualización del host |
| Hardware | Un equipo corriente sirve para probar; producción pide más |
La instalación oficial se resuelve con un solo comando que detecta tu sistema operativo, elige el gestor de paquetes disponible, coloca la interfaz de línea de comandos y arranca el gateway local para que puedas crear tu primera caja sin configuración adicional.
curl -LsSf https://raw.githubusercontent.com/NVIDIA/OpenShell/main/install.sh | shCon el gateway en marcha, el siguiente paso es crear un sandbox vacío. La imagen por defecto es un Ubuntu mínimo, así que después podrás indicar qué agente quieres ejecutar dentro pasando su referencia de imagen y el comando de arranque.
openshell sandbox create --name demoCada caja nace con acceso saliente mínimo, y ahí está la gracia. Si el agente intenta salir a internet sin permiso, el proxy le responde con un error. Para abrir una puerta concreta aplicas una política y vuelves a conectarte, sin reiniciar nada de lo que ya estaba en marcha.
openshell policy set demo --policy examples/sandbox-policy-quickstart/policy.yaml --wait
openshell sandbox connect demo
El ejemplo oficial lo deja claro. Con una política de solo lectura hacia la API de GitHub, la petición GET que pide el saludo de la plataforma pasa, mientras que un POST para crear una incidencia se queda en la puerta. El filtro no mira solo el destino, sino también el método y la ruta, y eso te permite dar a un agente lo justo que necesita para una tarea concreta.
Si algo falla, la documentación incluye habilidades del propio agente para depurar el enrutado y las políticas. Sirven para revisar si el gateway está activo, si el proveedor de inferencia responde y si una regla está cortando una petición legítima. Aun así, la revisión humana sigue siendo necesaria antes de dar por buena una política que toca datos sensibles.
Usa los agentes que desees
La lista importa porque muestra el enfoque. OpenShell no obliga a usar un agente propio de NVIDIA, sino que envuelve herramientas que ya se usan a diario. Claude Code, OpenCode, Codex y GitHub Copilot CLI vienen en la imagen base, aunque cada uno necesita su clave y, en algún caso, ajustes finos en la política.
| Agente | Cómo llega | Nota |
|---|---|---|
| Claude Code | Imagen base | Funciona sin ajustes, pide clave de Anthropic |
| OpenCode | Imagen base | Instalado, con cobertura parcial de política |
| Codex | Imagen base | Requiere política propia y clave de OpenAI |
| GitHub Copilot CLI | Imagen base | Trae token de GitHub o de Copilot |
| OpenClaw | NemoClaw | Asistente siempre encendido con inferencia gestionada |
| Ollama | Imagen ollama | Modelos locales o en nube, con varios agentes dentro |
| Pi | Imagen pi | Viene preinstalado |
Para asistentes que se quedan encendidos hay otro carril. OpenClaw y Hermes se ejecutan a través de NemoClaw, que añade arranque guiado, gestión de estado y mensajería por canales sobre el propio OpenShell. Si prefieres modelos locales, la imagen de Ollama trae varios agentes dentro y te deja combinar modelos en la nube con modelos en tu máquina.
La IA amenaza la ciberseguridad: caos en Linux y los repositorios de software
¿Qué límites y avisos conviene conocer?
El primer aviso es el estado del proyecto. NVIDIA lo presenta como vista previa temprana y avisa de que el despliegue en Kubernetes está en desarrollo, con cambios que pueden romper cosas. En Windows, la ruta estable pasa por WSL 2 y también se marca como experimental. Para producción seria, conviene tratarlo como una pieza en evaluación y no como un cimiento cerrado.
Las políticas las escribes tú. OpenShell pone el motor y los ejemplos, pero no adivina qué necesita tu agente. Una regla demasiado generosa abre un agujero, y una demasiado estrecha rompe el flujo de trabajo. La documentación incluye ejemplos para generar y depurar políticas, lo que ayuda, aunque no sustituye la revisión humana.
Queda el alcance de la herramienta. El aislamiento controla lo que el agente puede hacer, no lo que el agente decide. Si el modelo comete un error de juicio dentro de los límites permitidos, OpenShell no lo corrige. Por eso NVIDIA insiste en combinar el sandbox con registro de actividad y supervisión, algo que también encaja con lo que pide la normativa europea.
NemoClaw merece su propia advertencia. NVIDIA lo publicó como software alpha, en vista previa desde el 16 de marzo de 2026, y avisa de que las interfaces y el comportamiento pueden cambiar sin aviso. Para un experimento personal es razonable; para un servicio que atiende clientes, conviene esperar a una versión estable o aislarlo con capas adicionales.
¿Cómo encaja OpenShell con lo que Europa exige a la IA?
La conexión no es casual. La AI Act obliga desde el 2 de agosto de 2026, a informar cuando un sistema interactúa con personas y a etiquetar el contenido generado. Las obligaciones más duras para los sistemas de alto riesgo se retrasaron al 2 de diciembre de 2027, pero la trazabilidad y el control de registros siguen siendo el eje del cumplimiento.
Un runtime que aísla al agente y deja un rastro de lo que hizo encaja bien con esa lógica. También ayuda a responder a la pregunta que más crece entre responsables de seguridad: qué puede tocar una inteligencia artificial cuando nadie la mira. El incidente de Hugging Face dejó claro que la respuesta no puede depender de que el modelo se porte bien.
El contexto de la industria refuerza la idea. NVIDIA presentó en julio de 2026, la Open Secure AI Alliance, una alianza con una treintena de empresas para usar IA abierta en ciberseguridad, y sostiene que los defensores necesitan los mismos modelos avanzados que los atacantes. OpenShell es la pieza que pone límites a esos agentes cuando se les da acceso a sistemas reales.
La guerra por los agentes de IA: Silicon Valley contra la industria cripto
La seguridad que no depende de que el modelo se porte bien
OpenShell llega con una idea madura escondida en una herramienta joven: la seguridad de un agente no se confía al agente. Se coloca en el entorno, fuera de su alcance, y se verifica antes de cada acción. Ese principio sobrevivirá aunque el proyecto cambie de forma, porque el problema que resuelve no va a desaparecer.
Para una startup o un equipo pequeño, la recomendación práctica es empezar con una caja y una política estrecha, medir qué se rompe y ampliar solo lo necesario. El coste de hacerlo desde el principio es una tarde; el coste de descubrir demasiado tarde que un agente tenía demasiado acceso se paga en incidentes que nadie quiere explicar.