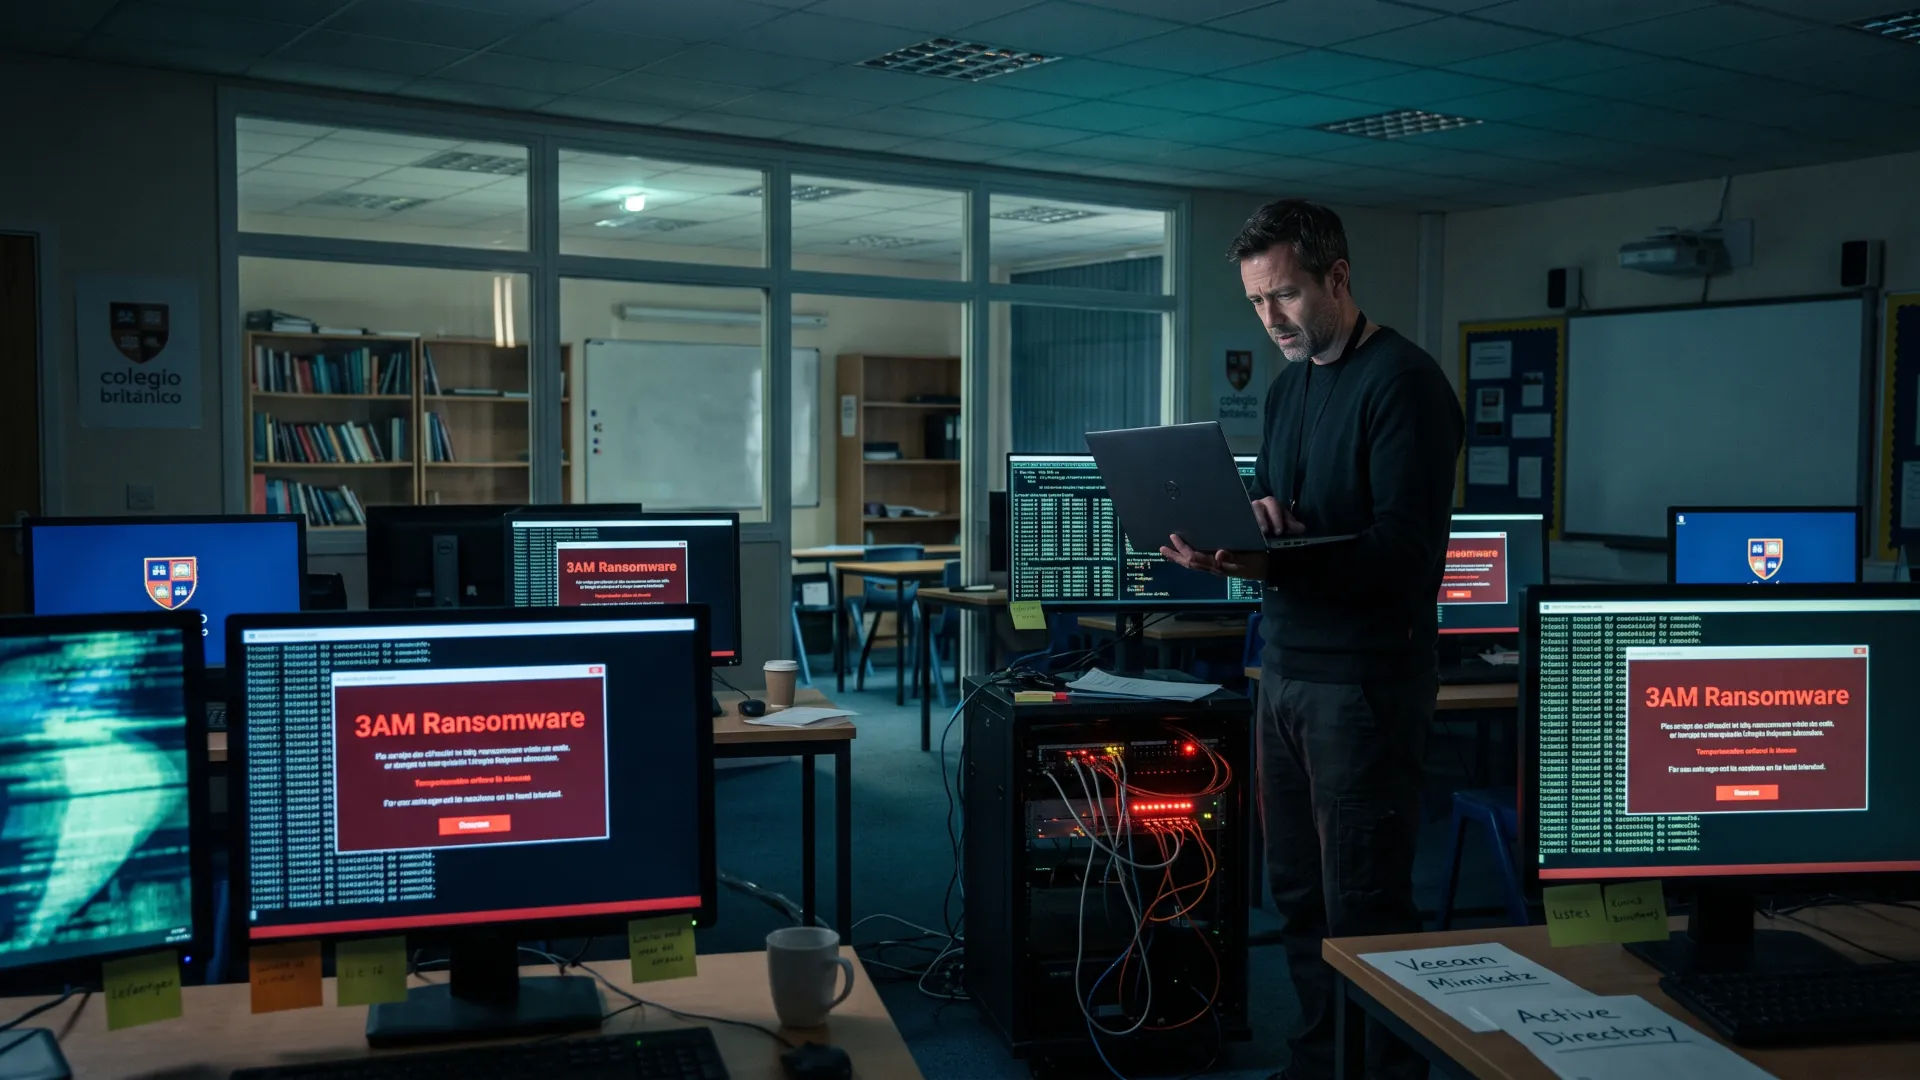
Bitdefender publicó el 3 de noviembre la reconstrucción de un ataque que duró diez días y terminó con 37 equipos cifrados en un colegio británico. El dato que ha llamado la atención no es el daño, sino el ritmo: los comandos que fallaban se reintentaban cada 40 o 100 segundos, con variaciones mínimas entre intento e intento, durante horas. Para los investigadores, ese patrón se parece a un bucle de agente de IA corrigiendo errores.
La investigación deja claro lo que no puede probar. Bitdefender no tuvo acceso a la máquina desde la que se lanzó el ataque, así que no puede decir qué modelo se usó, si corría en local o en remoto, ni siquiera si había una persona copiando órdenes y resultados entre la terminal y una herramienta. Lo que documenta es el comportamiento, y el comportamiento se parece a un agente.
El resto del ataque es un manual conocido. Credenciales de copias de seguridad robadas, Mimikatz, dos cuentas de administrador de dominio creadas a mano, confianzas bidireccionales entre tres bosques de Active Directory y un cifrador en Rust. La campaña de ARTEX con pentesting asistido por IA ya mostró que la automatización no necesita herramientas nuevas para escalar un incidente.
Diez días dentro de la red
El calendario del informe sitúa el primer movimiento el 10 de septiembre, con scripts que descifraban contraseñas guardadas con DPAPI y copiaban la base de credenciales de Chrome. En las mismas fechas, el atacante extrajo credenciales de tres servidores Veeam, el sistema que el colegio usaba para sus copias de seguridad. Ese movimiento define el resto de la historia: quien controla las copias decide cuánto tarda la víctima en volver.
El 12 de septiembre descargó Mimikatz y lo renombró como `sysmon64.exe`, un nombre que imita una herramienta legítima de monitorización. Dos días después volcó colmenas del registro y creó dos cuentas de administrador de dominio con nombres de servicio: `library` y `svc_bkpmon`. Ninguna de las dos existía en el inventario del centro, y ninguna se detectó a tiempo.
Entre el 15 y el 18 de septiembre preparó la exfiltración. Unos 40 ficheros del área financiera quedaron empaquetados en valores del registro de Windows y salieron por HTTP POST desde una máquina no gestionada que servía como infraestructura de mando. El análisis de Bitdefender sobre el ransomware 3AM recoge ese detalle técnico y la secuencia completa.
Tres dominios y un puente hacia otros colegios
El 18 de septiembre llegó la parte más laboriosa. Con `dnscmd` creó reenviadores condicionales de DNS y con `netdom` estableció confianzas bidireccionales entre dominios de Active Directory que hasta entonces vivían separados. Después lanzó comprobaciones de confianza con scripts propios, reinició Netlogon y programó una tarea de PowerShell que replicó la cuenta de administrador por unas 40 máquinas.
Ese trabajo tiene una característica que explica por qué los investigadores sospechan de un agente. Unir dominios exige configurar bien las dos partes; si un detalle falla, no funciona nada, y el diagnóstico se hace leyendo el error. El patrón de reintentos cada 40 o 100 segundos encaja con un sistema que recibe la salida del comando y prueba otra variante, no con una persona escribiendo.
El 19 de septiembre intentó desinstalar Sophos y Bitdefender en los equipos alcanzados. Los controles de manipulación lo bloquearon. Aun así, ejecutó `wbadmin` para borrar las copias de estado del sistema, lanzó el cargador de scripts y desplegó el cifrador de 3AM. En 37 de los casi 50 equipos alcanzados el último paso funcionó.
La diferencia entre 37 equipos cifrados y 50 alcanzados no es un consuelo. Un cifrador moderno se conforma con los sistemas que tienen datos y deja el resto porque el objetivo es detener la operación, no destruir el inventario. En un centro educativo eso significa servidores de expedientes, discos compartidos y las estaciones de administración.
¿Por qué parece un bucle de agente?
La inferencia se apoya en tres señales. La primera es la cadencia, demasiado regular para una persona y demasiado lenta para un script que no piensa. La segunda es la variación: los comandos cambian poco entre intento e intento, como si alguien ajustara un parámetro tras cada error. La tercera es la mezcla de tareas humanas y automáticas en la misma ventana de horas.
Bitdefender describe el ataque como una operación híbrida y evita la palabra autonomía. Lo que sí afirma es que el modelo híbrido encaja con el trabajo repetitivo de configuración, donde el arreglo llega cuando alguien lee el mensaje de error y decide la siguiente prueba. El análisis de Dark Reading añade el matiz que importa: no hay prueba de que la IA aportara una capacidad que el atacante no tuviera ya.
Para el colegio, la discusión sobre el modelo es secundaria. El daño llegó por tres sitios conocidos: credenciales reutilizadas con acceso a las copias, confianzas de dominio que nadie revisaba y un sistema de protección que se podía desactivar si el atacante llegaba con permisos suficientes.
Lo que este caso enseña aunque la IA no esté probada
La primera lección es de inventario de confianzas. Un colegio con tres dominios separados puede tener una razón legítima para mantenerlos así, pero cada confianza nueva abre un camino entre organizaciones que antes no existía. Si el equipo no tiene una lista de confianzas y una alerta cuando aparece una, el atacante la creará antes que él.
La segunda es de copias de seguridad. Las credenciales de tres servidores Veeam permitieron borrar el estado del sistema antes de cifrar, que es el orden que convierte un incidente recuperable en una semana de caos. La guía de nueve capas para pymes insiste en lo mismo desde el otro lado: una copia que se puede borrar con las credenciales del servidor no es una copia, es una promesa.
La tercera es de separación de privilegios. Las cuentas `library` y `svc_bkpmon` funcionaron porque un administrador de dominio puede crear otro. En un centro educativo con un solo equipo de dos personas, esa separación es difícil, pero es la única forma de que un incidente en una escuela no se convierta en un incidente en la red de varias.
Queda la pregunta que el informe deja abierta y que va a repetirse en 2027. Si un afiliado de ransomware puede alquilar un modelo por horas para que le resuelva los errores de configuración de Active Directory, el cuello de botella del ataque deja de ser la habilidad del intruso y pasa a ser el tiempo disponible. La cadena de PHP2Shell en cortafuegos PAN-OS mostró la misma tendencia por otro camino: herramientas a medida, ejecución automática y objetivos contados en horas.
La conclusión práctica no requiere resolver la duda de la IA. Un colegio con tres dominios unidos por confianzas, cuentas de servicio sin inventariar y copias accesibles desde el mismo servidor que cifran es vulnerable con agente o sin él. La parte nueva es la velocidad a la que alguien puede recorrer ese camino sin saber muy bien lo que hace.