Dream Research publicó un informe que conviene leer despacio: un atacante encadenó dos fallos distintos, uno en PHP y otro en el kernel de Linux, y obtuvo root en 24 cortafuegos Palo Alto Networks más un servidor interno de gestión. El tiempo por objetivo, una vez montada la herramienta, fue inferior a quince minutos. El acceso inicial no necesitaba credenciales de ningún tipo.
El informe describe el trabajo completo y no solo el resultado. Dream identificó unos 19.000 cortafuegos expuestos a internet con el buscador de activos FOFA, recibió respuesta de versión de unos 5.000, filtró por país y por perfil de PHP hasta quedarse con 240 candidatos y lanzó un ejecutor automático que iba de cinco en cinco. De esos 240, 24 quedaron con root.
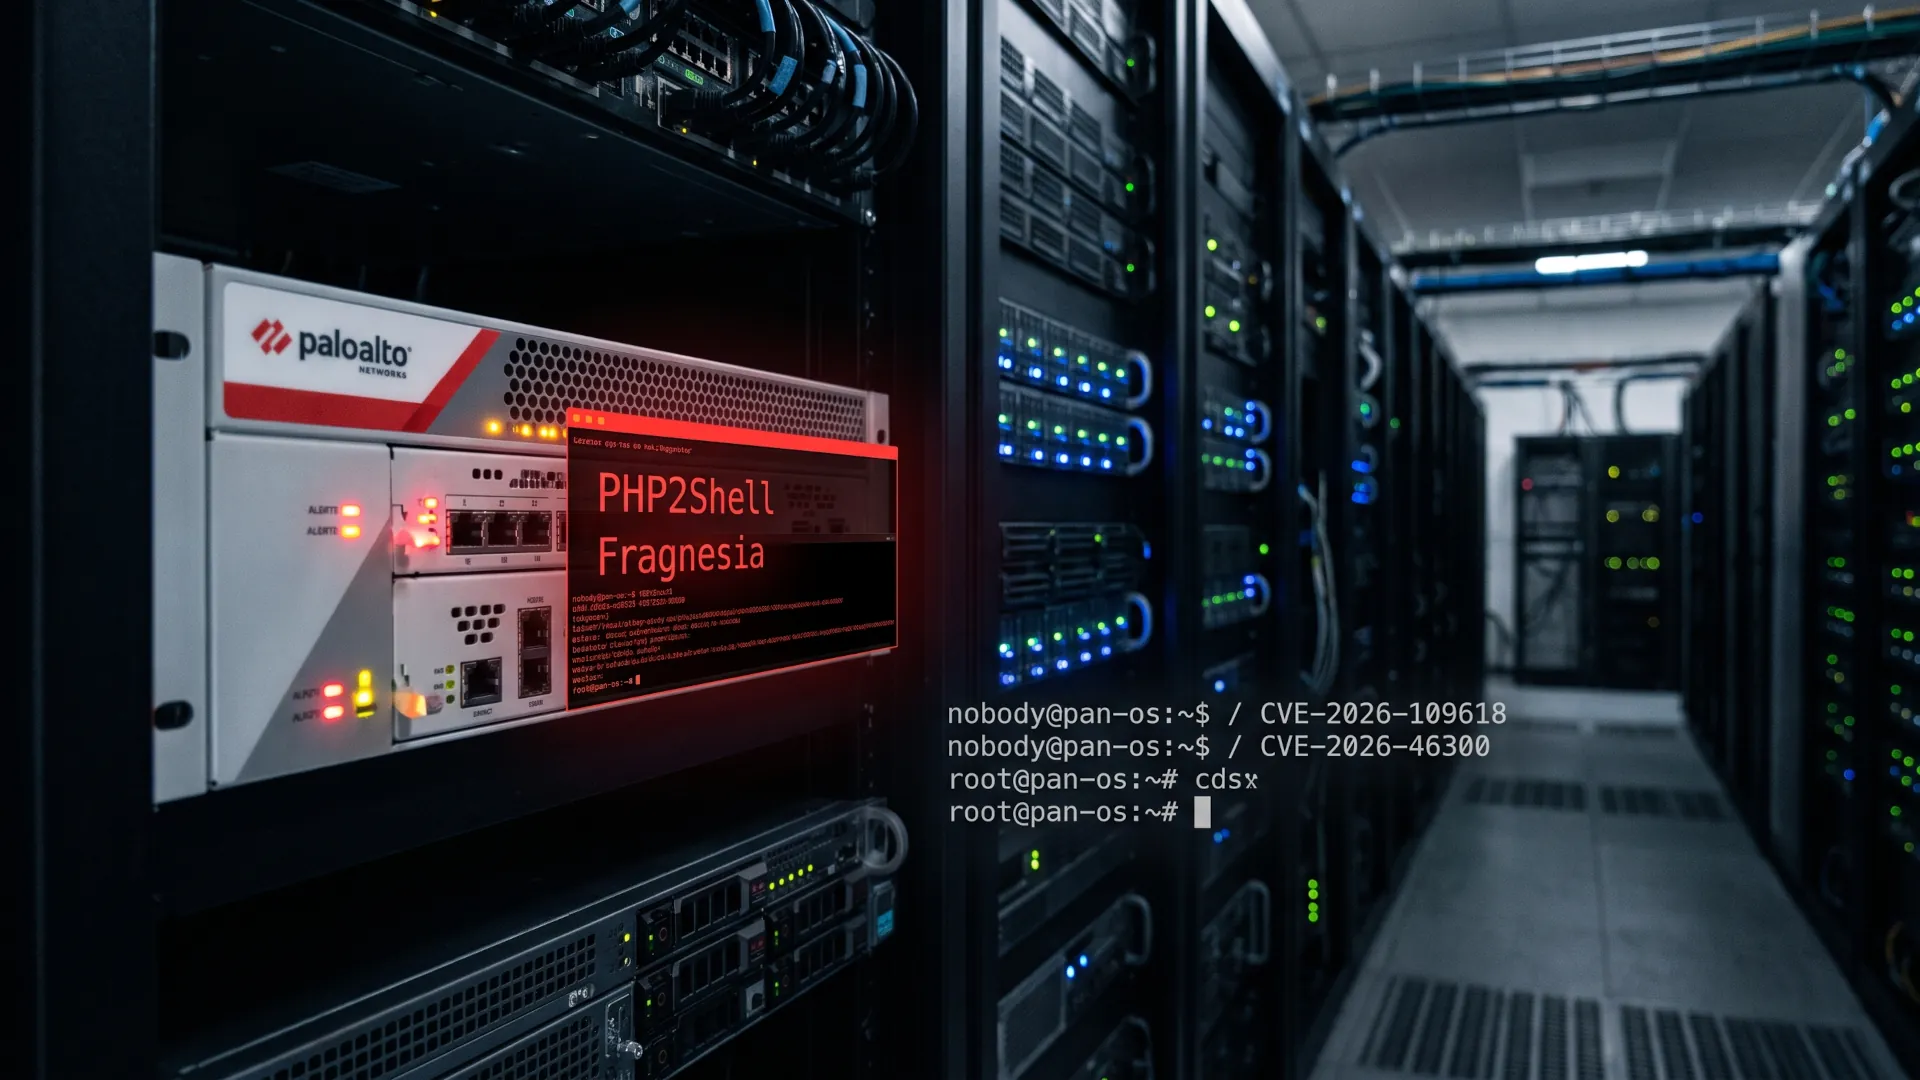
La parte que menos se ha contado es la segunda. El primer agujero, PHP2Shell, permitía ejecutar código como el usuario `nobody`, y ahí se habría quedado todo: SELinux impide que ese proceso escriba en los ficheros del sistema. La escalada llegó con Fragnesia, una vulnerabilidad del kernel de Linux, no de PAN-OS, que convierte ese acceso limitado en root. Sin ese segundo fallo, el atacante habría tenido un webshell inútil en el mejor sitio de la red.
La cadena, paso a paso
PHP2Shell son dos vulnerabilidades, CVE-2026-109618 y CVE-2026-109619, con 9,2 de puntuación. Afectan al servidor web de gestión de PAN-OS, `appweb`, que también sirve el portal de GlobalProtect, y el vector está en el mecanismo `session.upload_progress` de PHP. El análisis de la cadena PHP2Shell del propio sitio ya explicó por qué ese mecanismo es sensible cuando la interfaz mira a internet.
Dream sostiene que el exploit utilizado no era una copia pública: era una implementación propia, ajustada a la versión concreta de PHP que corre en esas versiones de PAN-OS. El proceso pasa por agotar memoria hasta dejar el asignador en una posición predecible, filtrar una dirección con una lectura fuera de límites y forjar después una entrada de tabla que apunta a la función `system()`.
El resultado es una ejecución de comandos como `nobody`. Fragnesia, registrada como CVE-2026-46300, explota el subsistema XFRM ESP-in-TCP para escribir en la caché de páginas y sobrescribir `/etc/pam.d/su`, un fichero de 774 bytes, con una regla que acepta cualquier autenticación. Después de eso, `su root` funciona sin contraseña.
Ejerciendo control en el objetivo
En 22 de los 24 cortafuegos no hubo nada más. El ejecutor instaló un webshell de 103 bytes en una ruta accesible, comprobó el acceso con `id`, apuntó el nombre y la IP del equipo en un CSV de éxitos y siguió con el siguiente. Esa contención aparente es engañosa: un webshell de root en el perímetro es una puerta que se puede abrir cuando convenga.
En dos equipos sí hubo segunda fase, y los dos aparentaban pertenecer al mismo entorno gubernamental estadounidense. El atacante montó un túnel SSH inverso de ocho puertos configurado para sobrevivir a reinicios, entró desde ahí al servidor de gestión interno a las 11:35 UTC del 24 de octubre, descifró la contraseña de una cuenta de servicio LDAP y enumeró usuarios y grupos del directorio.
El informe detalla unos 40 scripts de postexplotación, claves privadas extraídas del sistema de ficheros de PAN-OS y mapas de topología de red. Lo que no puede afirmar es si el siguiente paso funcionó: no hay conclusión sobre intentos de password spraying, creación de cuentas nuevas ni extracción de claves SAML.
El segundo fallo es del kernel Linux
La lección técnica más útil está en la composición. Un fallo de PHP en el servidor de gestión se corrigió con un parche de Palo Alto. Un fallo del kernel de Linux que permite escribir en páginas de solo lectura necesitaba otro parche, y ese depende del kernel que empaquete el fabricante del electrodoméstico de seguridad.
Ahí aparece un problema de inventario que se repite en toda la industria. El triaje de CVE del kernel ya mostró que llegan más fichas de las que un equipo puede evaluar, y que el criterio de «¿esto corre en mi versión?» es más difícil de responder de lo que parece cuando el kernel va dentro del firmware del proveedor.
Dream atribuye la campaña a un actor chino y describe rastros forenses de sesiones de DeepSeek, Kimi y Claude Code en los artefactos. Ese dato se ha citado como prueba de que la operación fue asistida por IA, y no lo es: lo que muestran los artefactos son sesiones de desarrollo, no el lanzamiento del ataque. El caso de ARTEX y el pentesting automatizado sí documentó un uso operativo; aquí la evidencia es más fina y conviene no confundirlas.
Hay una consecuencia práctica para cualquiera que revise un parque de electrodomésticos de seguridad. El inventario tiene que incluir la versión del kernel que corre dentro del firmware, no solo la del sistema que se anuncia en la interfaz. Un cortafuegos con PAN-OS actualizado y un kernel antiguo sigue siendo vulnerable a la segunda mitad de la cadena, y ese dato no aparece en ninguna consola de gestión.
¿Qué hacer si estás expuesto?
La Agencia de Ciberseguridad de Singapur publicó el 3 de noviembre una alerta sobre la explotación activa con las recomendaciones que importan: actualizar PAN-OS en las ramas afectadas, restringir el acceso a las interfaces de gestión a redes de confianza y buscar indicios de escalada y persistencia en los equipos que hayan estado expuestos.
La restricción de acceso merece más atención de la que recibe. La cadena necesita alcanzar `appweb` desde internet, y en la mayoría de las instalaciones ese panel no tiene ninguna razón para estar publicado. Un túnel, una VPN o una lista de permitidos reduce el problema a la mitad sin depender de que el fabricante publique a tiempo.
Para quien tenga que revisar equipos ya comprometidos, la lista de Dream es el punto de partida: ficheros nuevos en rutas públicas del sistema, túneles SSH inversos que sobreviven a reinicios, reglas de PAM alteradas y cuentas de servicio cuyo uso no cuadra con el inventario. Ninguna de esas señales aparece en un panel de estado, y todas requieren acceso al sistema de ficheros del aparato. La cadena de Ivanti en Connect Secure dejó el mismo rastro de aparatos de perímetro con acceso de root y sin dueño claro del parcheo.
Queda una conclusión incómoda sobre el alcance. Las cifras son de Dream, no de un aviso del fabricante: Unit 42 verificó la herramienta y los resultados, pero el recuento de 24 equipos y un servidor es una estimación de la firma que investigó el incidente. Lo que sí está confirmado por Palo Alto es que hay versiones corregidas, y eso convierte la pregunta de esta semana en una sola: cuántos de los 5.000 cortafuegos que respondieron con su versión siguen esperando la actualización.