ARTEX, el arnés de IA que ayudó a reventar 200 empresas
CrowdStrike documenta ARTEX, un framework abierto de pentesting con IA que Vapor Panda usó contra 200 organizaciones en 14 países de forma automatizada.
ARTEX, el arnés de IA que ayudó a reventar 200 empresas
Un grupo de atacantes vinculado a China utilizó ARTEX, un framework abierto de pruebas de penetración construido en Go y coordinado por varios agentes de inteligencia artificial, para atacar más de 200 organizaciones en 14 países. CrowdStrike atribuye la campaña a un adversario al que llama Vapor Panda, antes conocido como VexatiousTemper, y describe un salto cualitativo: no es que la IA ayude a escribir exploits, es que el propio framework decide qué mirar, en qué orden y dónde insistir.
El detalle que separa este caso de los cientos de anuncios sobre IA ofensiva está en el ritmo. Los analistas hablan de 140 objetivos sensibles comprometidos en once días, una cadencia que ninguna célula de espionaje puede sostener con trabajo manual. ARTEX existe como proyecto público, con su código a la vista, y eso lo convierte en algo peor que una herramienta privada: cualquiera puede copiarlo, mejorarlo y adaptarlo sin pedir permiso.
Para una empresa mediana, la consecuencia práctica es que el margen de reacción se ha estrechado. El tiempo entre el escaneo inicial y el primer intento serio de explotación ya no se mide en semanas, y el ruido de fondo que antes delataba un ataque automatizado ahora se parece demasiado al tráfico normal de cualquier escáner de cumplimiento.
ARTEX un harness único
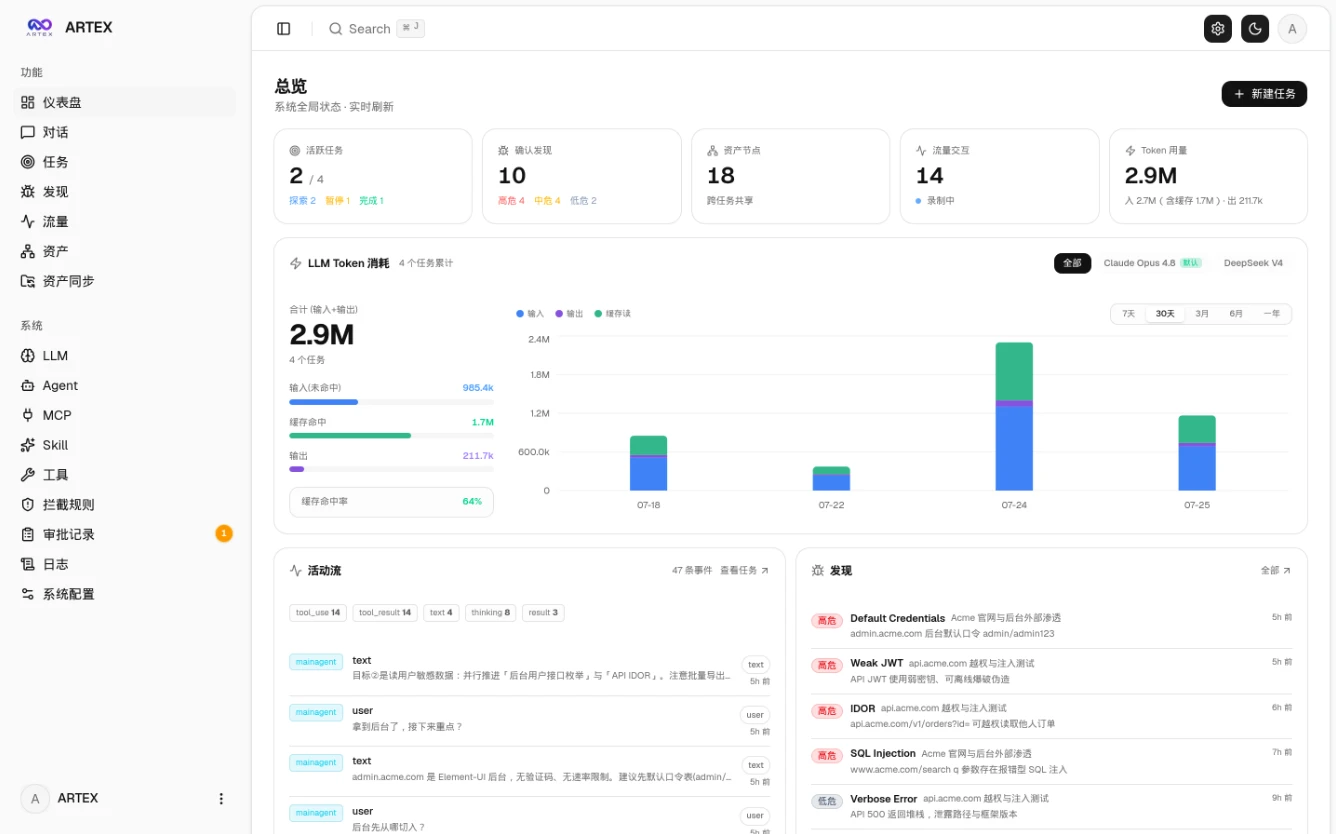
ARTEX es un framework de pentesting multiagente con un propósito doble: puede usarse para auditoría legítima y puede usarse para intrusiones. Su diseño en Go facilita desplegarlo en servidores modestos y orquestar tareas en paralelo, y su arquitectura de agentes permite repartir el trabajo entre reconocimiento, enumeración de servicios y explotación sin que un humano tome cada decisión.
Artex el harness usado para romper varias empresas
Ese reparto es la novedad real. En un ataque tradicional, el operador elige el siguiente paso y el automatismo solo acelera tareas repetitivas. Con un conjunto de agentes, el sistema puede probar hipótesis en paralelo, descartar las que no rinden y volver con otra estrategia, todo dentro de la misma sesión. El operador pasa de ejecutor a supervisor.
También cambia el perfil de quien puede atacar. Un framework así reduce la necesidad de tener un especialista por fase. Basta con alguien que sepa leer resultados y decidir cuándo escalar. Las barreras de entrada de la intrusión profesional, que dependían de conocimiento acumulado durante años, se rebajan a la capacidad de configurar bien una herramienta.
De 200 objetivos en 14 países a 140 en once días
La campaña descrita por CrowdStrike apunta a objetivos de alto valor, no a un barrido indiscriminado de internet. Los informes hablan de organizaciones en 14 países y de un subconjunto de 140 víctimas sensibles comprometidas en once días, lo que sugiere una fase previa de selección muy eficiente seguida de una explotación concentrada.
Ese patrón es el más difícil de detectar. Un escaneo masivo genera alertas en cualquier sistema de monitorización, mientras que una campaña que dedica horas a cada objetivo y descarta rápido los que no prometen deja menos huellas. El volumen no es la señal, la selectividad sí, y las herramientas defensivas actuales están entrenadas para lo primero.
El framework se ha visto en varias campañas de espionaje en paralelo, según los análisis publicados estas semanas, lo que apunta a un uso compartido por más de un equipo. Cuando una herramienta ofensiva se vuelve común, deja de ser un indicador de atribución fiable y pasa a ser un problema de detección para todos.
¿Cuándo el atacante también tiene copiloto?
La ventaja de ARTEX no está en encontrar fallos que un humano no encontraría, sino en no cansarse. La enumeración exhaustiva de servicios, la lectura de manuales y la búsqueda de credenciales expuestas son tareas que un agente hace a cualquier hora y a un coste marginal casi nulo. Lo que antes se recortaba por falta de tiempo ahora se hace entero.
Para el defensor, eso significa que las debilidades pequeñas dejan de ser irrelevantes. Un panel de administración olvidado, una clave en un repositorio antiguo o un servicio interno con contraseña por defecto son exactamente el tipo de hallazgo que un agente encuentra en la cuarta pasada y que un analista humano descarta por aburrimiento.
La respuesta tampoco es mágica. Reducir la superficie, cerrar lo que no se usa y revisar credenciales antiguas sigue siendo más eficaz que cualquier modelo. La diferencia es la frecuencia: lo que antes se hacía una vez al año ahora hay que hacerlo cada trimestre, porque el otro lado no descansa entre campañas.
Lo que ya se ve en otros incidentes
La campaña de ARTEX no está sola. En las últimas semanas, han aparecido varios casos que comparten el mismo patrón: la automatización ofensiva deja de ser una promesa de conferencia y se convierte en infraestructura de campaña. El robo a Chainalysis, con un atacante que usó técnicas agénticas para acceder a sistemas internos, es el ejemplo más citado en el sector de la analítica on-chain.
El abuso de confianza institucional sigue el mismo camino. Suplantar al soporte técnico en Microsoft Teams para obtener control remoto y después abusar de Active Directory Certificate Services es una cadena clásica que ahora se ejecuta más rápido y con menos especialistas. La IA no inventa la técnica, reduce el tiempo entre la idea y la ejecución.
También se ve en el malware. Familias como Yoba firman sus muestras con identidades de asistentes conocidos para colarse en repositorios, y VOLTA usa modelos de lenguaje para clasificar víctimas. Cada pieza aislada parece menor y todas juntas describen un cambio de costes: lo que antes requería un equipo ahora requiere una cuenta y una tarde.
Para el defensor, el efecto acumulado es que la superficie de confianza se ha ampliado sin que los inventarios crecieran al mismo ritmo. Cada servicio que se conecta a un modelo, cada herramienta que se enlaza con otra y cada integración que se aprobó sin revisión añade una vía que un agente puede explorar sin descanso.
La ventaja que no se compra
Hay una tentación de leer este caso como una carrera armamentística entre modelos, con los buenos comprando el mejor para defenderse. Esa lectura es cómoda y falsa a medias. ARTEX es código abierto, y ningún presupuesto defensivo evita que un competidor descargue la misma herramienta.
Lo que sí se puede comprar es tiempo. Registrar lo que pasa, conservar los logs, conocer el inventario real y tener un plan para los primeros sesenta minutos de un incidente son inversiones poco vistosas que reducen el daño cuando el ataque llega automatizado. La detección temprana sigue dependiendo de alguien que sepa qué es normal en su red.
El patrón de la IA ofensiva ya se ha visto en otras campañas recientes, como el uso de firmas de ChatGPT y Claude para colar malware en repositorios, y va a repetirse. La pregunta que cada organización debería hacerse no es si será objetivo de un framework así, sino cuántos de sus sistemas seguirían en pie si alguien dedicara a examinarlos el tiempo que un agente no cobra.
Con más de 200 organizaciones en catorce países y una cadencia que multiplica por diez la de un equipo humano, ARTEX marca un antes y un después en el espionaje comercial. La próxima vez que alguien proponga posponer la revisión trimestral de accesos porque «nadie nos va a atacar», conviene recordar que al otro lado ya no hay un analista cansado.