Estar exento de sanciones administrativas no otorga inmunidad técnica. Un fallo humano, una contraseña reutilizada en varios servicios o una factura interceptada con el número de cuenta modificado producen el mismo impacto operativo que un ataque de gran escala. La asimetría es brutal: el error llega de forma silenciosa e instantánea, mientras que la contención y la recuperación exigen saber exactamente qué apagar, a quién notificar y cómo restaurar la actividad.
Inventario y parcheo, la lista que nadie termina
No puedes proteger lo que no sabes que tienes, y ese es el agujero por el que empieza casi todo. El inventario mínimo cabe en una hoja de cálculo con cuatro columnas que se rellenan en una tarde: qué es cada cosa y quién la usa, dónde está y quién guarda su contraseña. Ahí entran los portátiles del equipo, el servidor de archivos y los aparatos que alguien instaló alguna vez, como el router del local o el NAS donde duermen las fotos de obra. En la misma hoja van las cuentas de correo, las herramientas de gestión y quién tiene la contraseña de cada cosa.
El parcheo es la otra mitad del mismo trabajo. Windows y macOS traen actualizaciones automáticas, y en Linux hay herramientas para lo mismo, como unattended-upgrades en Debian y Ubuntu o dnf-automatic en Fedora y RHEL, mientras que el firmware del router y del NAS se actualiza a mano cada pocos meses. El fallo habitual no es olvidar el parche, es creer que descargarlo equivale a aplicarlo: los del kernel no entran hasta que reinicias, y un portátil apagado tres semanas acumula lo que nadie ve. El CVE-2026-98432 mostró el otro extremo, un fallo de kernel con exploit funcional que el 30 de octubre de 2026, seguía sin corrección en Ubuntu y en RHEL.
Cuando el parche no existe todavía, toca reducir exposición y averiguar con exactitud qué máquinas están afectadas. Ese trabajo vuelve siempre al inventario, porque sin la lista no hay forma de decidir por dónde empezar ni qué apagar primero.
La cadencia pesa más que la herramienta. Con una revisión trimestral y las actualizaciones automáticas activadas cubres más que con una auditoría anual, y el ciclo de vida de la distribución marca el día en que dejas de recibir parches, como pasa con el ritmo de versiones de Fedora.
Passkeys y llaves físicas, el segundo factor que aguanta un phishing
El correo se convirtió en la llave maestra del negocio, porque desde él se restablecen casi todas las demás contraseñas. Pero no todos los segundos factores valen lo mismo. Un código por SMS viaja por una red que se puede secuestrar con un duplicado de tarjeta, y las aplicaciones de códigos de seis dígitos caen ante una página intermedia que los copia en tiempo real. La única autenticación resistente al phishing que está ampliamente disponible es FIDO/WebAuthn, la que usan las passkeys y las llaves físicas.
La buena noticia es que las passkeys ya están en Google Workspace y en Microsoft 365, y llegan poco a poco a la banca electrónica y a los registradores de dominio. La implantación sensata empieza por el correo y el gestor de contraseñas, sigue por las cuentas de administración y deja el resto para el final. Cada administrador necesita dos llaves, una en el llavero y otra guardada fuera de la oficina, porque perder el único factor es la forma más rápida de quedarse fuera del propio negocio.
El error típico consiste en proteger el buzón y dejar el registrador del dominio con contraseña sola. Quien entra ahí desvía el DNS y recibe el correo sin tocar tu bandeja, y de paso puede pedir un certificado a tu nombre sin que nadie lo revise.
Copias 3-2-1 y una restauración que hayas probado
La regla 3-2-1 sigue siendo el estándar por una razón sencilla: tres copias de los datos importantes, en dos medios distintos y con una fuera del edificio. Para una pyme eso se traduce en el servidor, un disco externo que se rota y una copia en la nube, con el disco desconectado cuando no toca copiar. Una copia conectada de forma permanente al mismo sistema que cifra el ransomware no es una copia, es una segunda víctima esperando su turno.
La parte que casi nadie hace es la prueba de restauración. Copiar es barato; recuperar exige haber medido cuánto tardas en volver a facturar y haber comprobado que las copias de hace tres semanas están legibles. El error típico aparece aquí con una variante cruel: la copia existe, pero el sistema no arranca desde ella porque nadie verificó el estado de los archivos de sistema. Dedica una tarde al trimestre a restaurar una carpeta y un buzón en una máquina limpia, apunta cuánto tarda y guarda ese número.
Mínimo privilegio y una red que no sea un pasillo
El mínimo privilegio significa que cada persona tiene las llaves de su trabajo y ninguna más. En la práctica se resuelve con tres decisiones: una cuenta de administrador distinta de la del día a día, contraseñas individuales en lugar de la compartida que todos conocen, y una baja que se ejecuta el mismo día en que alguien se va. Las herramientas de gestión de identidades que ya pagas, sea Microsoft 365, Google Workspace o un NAS con carpetas por departamento, permiten hacer esto sin comprar nada más.
La segmentación de red es la misma idea aplicada al cable. La wifi de invitados y los dispositivos raros, desde la impresora hasta la cámara del almacén, no deberían compartir red con el servidor de facturación ni con el NAS. Un cortafuegos doméstico decente o los perfiles de red del router del local permiten separar esos mundos en una mañana.
La trampa clásica es la wifi de invitados colgando del mismo segmento que las copias de seguridad. Así, quien se conecta a la red abierta del local tiene la misma puerta que un atacante remoto.
Correo con SPF, DKIM y DMARC
Tres registros DNS deciden si alguien puede enviar correo haciéndose pasar por tu dominio. SPF enumera las direcciones autorizadas, DKIM firma cada mensaje para que se detecte cualquier manipulación y DMARC une ambos y le dice al receptor qué hacer cuando fallan. Su valor real para una pyme es otro: DMARC también devuelve informes diarios con las direcciones que están usando tu nombre, incluidos los defraudadores y los servicios que envían correo por tu cuenta y habías olvidado.
La implantación cabe en un rato, porque el proveedor de correo suele publicar ya SPF y DKIM y lo que falta es el TXT de DMARC en el DNS. La secuencia recomendada empieza en `p=none` para recoger informes, entender qué tráfico sale con tu dominio y solo después pasar a cuarentena y a rechazo. El error típico tiene dos caras: quedarse en `p=none` para siempre, que no bloquea nada, o saltar a `p=reject` sin revisar los informes y dejar fuera los correos de la plataforma de facturación. Cambia un parámetro cada vez y espera dos semanas.
Endpoints y registro centralizado, lo que te dice qué pasó
Cada portátil es una puerta y el endpoint es el punto donde se nota primero. Un antivirus con consola central, el cifrado de disco que ya viene con Windows y macOS y el bloqueo de pantalla a los pocos minutos cubren la mayor parte del riesgo diario. En una pyme no hace falta lo último en detección; hace falta que alguien vea los avisos cuando salta una alerta y que las máquinas no acumulen semanas sin reiniciar.
El registro centralizado resuelve la pregunta que nadie puede contestar durante un incidente: qué pasó y en qué orden. Los inicios de sesión del correo, los accesos remotos y los avisos del cortafuegos bastan para reconstruir una intrusión, siempre que alguien los exporte antes de que el proveedor los purgue por antigüedad y los mire de vez en cuando.
El volumen de vulnerabilidades impide revisarlo todo a mano y obliga a separar lo explotable del ruido, así que quédate con cinco o seis alertas que importen. El fallo más común es tener tres antivirus sin consola y cero registros.
¿Qué preguntar a un proveedor antes de firmar?
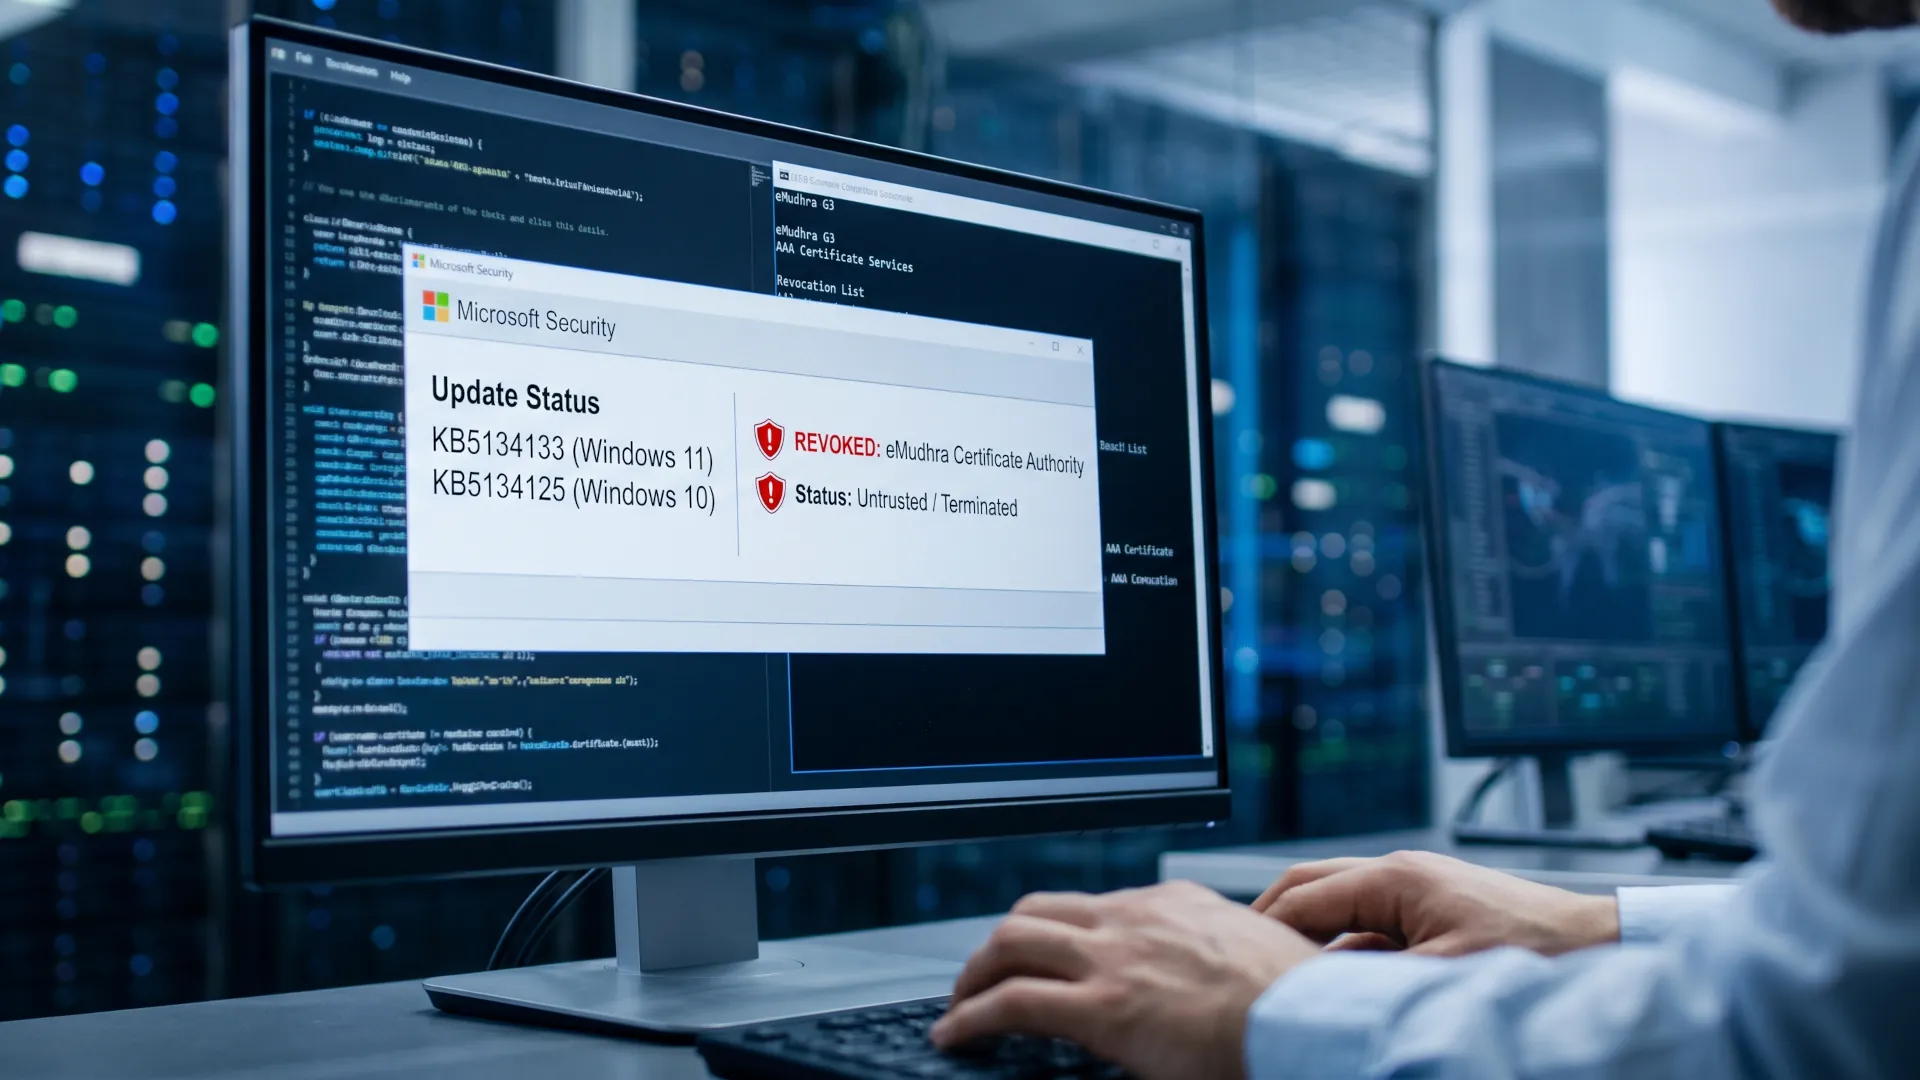
La cadena de suministro es el punto donde la confianza se delega y se pierde de vista. En octubre de 2026, ocho certificados de la autoridad india eMudhra, emitidos con claves privadas que se podían calcular por fuerza bruta, acabaron fuera de las listas de confianza de los navegadores y de Windows, un recordatorio de que la seguridad de un proveedor acaba siendo la tuya, como ocurrió con los certificados TLS comprometidos.
Antes de firmar, pide por escrito respuestas a estas seis preguntas. Sirven para comparar proveedores con el mismo rasero y para tener algo que enseñar el día en que el servicio falla y nadie sabe a quién llamar.
- Quién de la plantilla del proveedor puede ver los datos que le vas a entregar y con qué segundo factor entra.
- Dónde se alojan esos datos, en qué país y qué subencargados intervienen en el servicio.
- Cuántas horas tarda en avisarte de una brecha que afecte a tu información y quién asume la comunicación.
- Con qué frecuencia prueba sus copias y cuánto tarda en restaurar el servicio.
- Qué ocurre el día que te vas: en qué formato salen tus datos y en cuánto tiempo.
- Qué certificaciones tiene y si están vigentes, sabiendo que una ISO 27001 reduce la duda, pero no la elimina.
El error típico es firmar por la página de marketing y no dejar por escrito ni el plazo de notificación ni la lista de subencargados. Hay otro más silencioso: nadie apunta quién es administrador de la herramienta, así que el día de la baja siguen entrando tres cuentas y nadie sabe a quién reclamar.
Plan de respuesta, quién llama a quién y en qué orden
Un plan de respuesta de pyme cabe en dos folios y no necesita consultoría. Debe nombrar quién decide apagar sistemas, quién habla con los clientes, quién llama al banco y quién al seguro, con teléfonos que funcionen sin depender del correo corporativo. Incluye el 017 de INCIBE para incidentes en curso y las vías de notificación a la autoridad de protección de datos cuando hay información personal afectada.
La mejor forma de construirlo es una reunión de dos horas con la dirección y la persona que toca la informática, seguida de un simulacro al año. Hay plantillas de gestión de crisis y de notificación que ahorran media tarde. La trampa silenciosa es guardar el plan en un documento del servidor que el ransomware acaba de cifrar. Imprímelo, déjalo en dos sitios físicos y revisa los teléfonos cada seis meses.
La formación que funciona es corta y repetida, no anual y solemne. Quince minutos por trimestre sobre tres escenarios reales (la factura que cambia de número de cuenta, la notificación de acceso que llega sin que nadie haya entrado y la contraseña reutilizada en cinco servicios) enseñan más que un curso de tres horas. El objetivo es que la plantilla reconozca el patrón cuando lo vea, no que apruebe un test.
Los simulacros de phishing sirven si están diseñados para aprender y no para señalar culpables. Un botón para reportar correos sospechosos, un ranking que se queda interno y ninguna humillación pública funcionan; ridiculizar a quien hace clic consigue lo contrario de lo que busca, porque la gente deja de contar los errores. Nada hace más daño que el simulacro que termina con una pantalla de «has caído» y sin explicación posterior, porque convierte al empleado más cuidadoso en el más callado.
Prioridades según lo que puedas gastar
El orden importa más que el catálogo. Esta tabla reparte las nueve capas en tres niveles de inversión y aclara qué queda para la fase siguiente, porque casi ninguna pyme puede pagarlo todo el primer año. Empieza por el nivel que puedas sostener doce meses seguidos, no por el que puedas pagar una vez.
| Presupuesto |
Qué entra primero |
Capas |
Qué queda para después |
| Bajo, coste en horas |
Passkeys en correo y administración, actualizaciones automáticas, DMARC en `p=none`, copia en disco externo y nube |
1, 2, 3, 5 |
Registro centralizado y segmentación de red |
| Medio, cuota mensual |
Antivirus con consola, copia inmutable, MFA en todos los accesos, wifi de invitados separada, simulacro anual |
4, 6, 9 |
Revisión formal de proveedores |
| Alto, proyecto anual |
Restauración trimestral probada, DMARC en `p=reject`, plan de respuesta con simulacro, cuestionario a cada proveedor |
7 y 8, con más profundidad en 3 y 6 |
Nada, toca mantener y auditar |
El objetivo que nadie vigila
La asimetría es la razón de fondo. Un atacante automatiza el mismo correo contra diez mil empresas y solo necesita que una persona pulse el enlace, mientras la defensa exige que esa misma persona acierte todos los días. La pyme no interesa por su tamaño, sino por su posición: suele ser la puerta de entrada al cliente grande que sí tiene presupuesto de seguridad y contratos que exigen garantías a toda la cadena.
Las nueve capas no forman un producto que se compre de una vez. Forman un calendario de decisiones que se revisa cada trimestre, con una pregunta como termómetro: cuánto tardarías en volver a facturar si mañana desapareciera el servidor. La respuesta honesta a esa pregunta vale más que cualquier informe de amenazas.