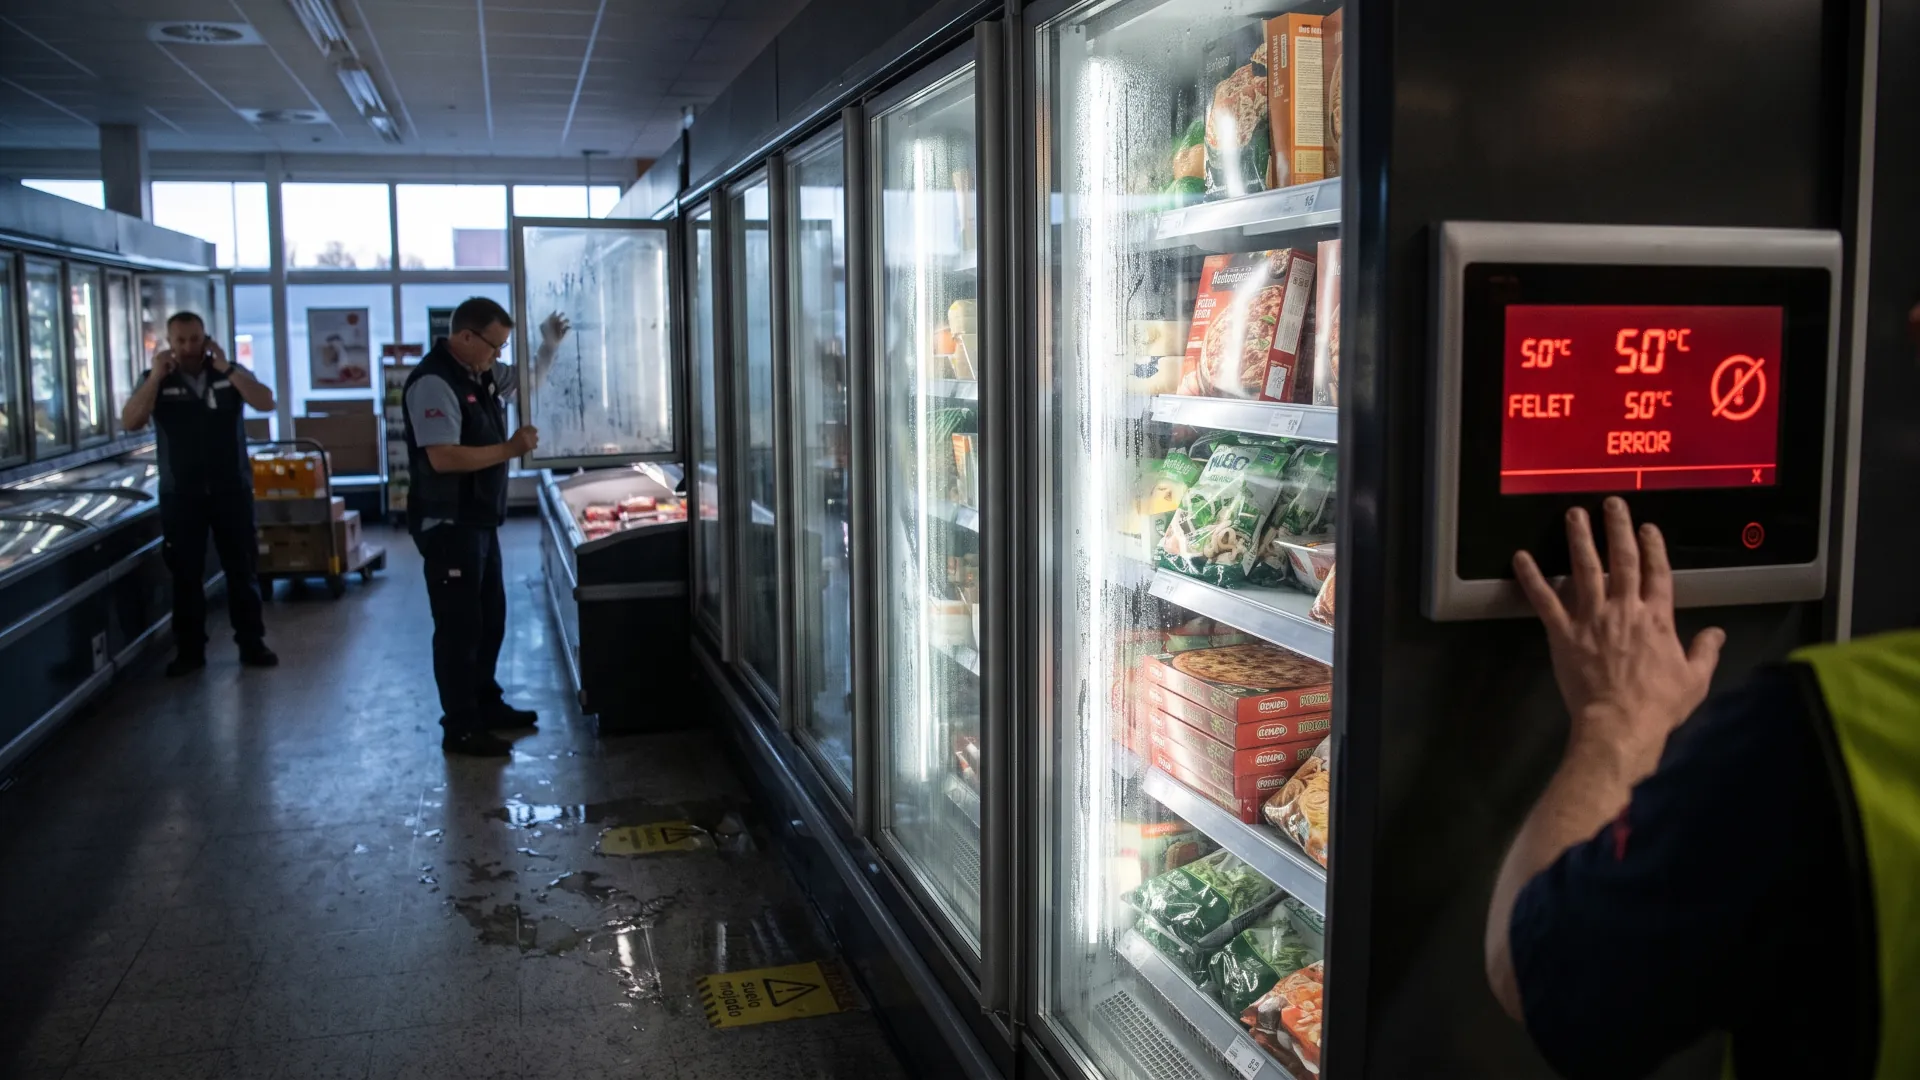
Alrededor de 115 supermercados de seis países europeos amanecieron el lunes 2 de noviembre con los congeladores fuera de control. Alguien había cambiado la temperatura en remoto, en algunos casos hasta los 50 grados, y había apagado equipos de frío o activado ciclos de desescarche que nadie había programado. Empleados de tiendas en Suecia, Bélgica, Países Bajos, Luxemburgo, Irlanda y Estonia se encontraron con producto perdido y con paneles que no aceptaban órdenes.
No fue un fallo de software con mala suerte. Fue una intrusión en los sistemas que gestionan la refrigeración, y la coincidencia de fechas y de método apunta a algo más coordinado que una suma de incidentes aislados. Las cadenas afectadas incluyen a ICA y Coop en Suecia, Ahold Delhaize, Carrefour, Spar Colruyt e Intermarché en Bélgica, SuperValu en Irlanda y Selver en Estonia.
La cifra que peor encaja con la idea de un susto menor es la temperatura. Un gerente de ICA contó a la televisión sueca que los ajustes se habían movido durante la noche a 50 grados y que no podía cambiarlos. Cuando el termostato deja de obedecer, el problema ya no es informático: es inventario perdido, personal sin herramientas y clientes con estanterías vacías.
Una madrugada con los paneles en rojo
Los avisos empezaron antes del amanecer. Ahold Delhaize envió mensajes a los responsables de tienda hacia las cuatro de la mañana, y algunos locales recurrieron a camiones frigoríficos para intentar salvar el género. Coop confirmó siete tiendas afectadas de más de ochocientas, con casos que iban desde equipos completamente apagados hasta un sistema que empezó a generar calor.
En Bélgica el alcance fue desigual. Carrefour habló de quince tiendas afectadas de unas setecientas, todas en Flandes y Valonia, sin ningún hipermercado entre ellas. Intermarché reportó una cifra parecida, Spar Colruyt unas cinco, y en Países Bajos se contabilizaron al menos diecisiete carnicerías y comercios de barrio con el mismo problema.
El patrón de daño no es aleatorio. Los equipos afectados dependen de un sistema de control remoto para funcionar con normalidad, y quien entra en ese sistema puede hacer más daño que un ladrón con una palanca. No hay que forzar nada, basta con mover un valor en una pantalla compartida por decenas de locales.
El proveedor que aparece en casi todas las quinielas
Las investigaciones periodísticas belgas señalaron a Sabcobel como suministrador de los sistemas de refrigeración en buena parte de los locales afectados. Su director, Stephan Moelans, relacionó el incidente con la misma vulnerabilidad que se usó en ataques similares en Francia el mes pasado. Esa frase es la más importante de todo el caso, porque convierte un incidente puntual en una campaña.
Si el vector es el mismo y el proveedor es común, el problema no es la seguridad de cada cadena por separado. Es la seguridad de un tercero que gestiona infraestructura crítica para muchas empresas a la vez. Ese modelo concentra eficiencia y también concentra riesgo, igual que ocurrió con los proveedores de software que arrastraron a miles de clientes en un solo día.
El sector de la alimentación lleva años externalizando el control de frío por una razón sensata: mantener una red de sensores y PLC requiere especialistas que una cadena mediana no puede tener en plantilla. La contrapartida es que el proveedor se convierte en un punto único de fallo, y su nivel de seguridad pasa a ser el nivel de seguridad de todos sus clientes.
Cuando el ataque no busca dinero, sino caos
La mayoría de incidentes de este tipo se leen como intentos de extorsión. Aquí no hay, por ahora, nota de rescate ni cifra exigida. Lo que hay es sabotaje puro con un coste directo en producto perecedero y un coste indirecto en reputación, porque un supermercado que tira género perecedero pierde confianza muy rápido.
Ese perfil cambia la respuesta. Frente a un secuestro de datos, la decisión es pagar o restaurar. Frente a un sabotaje, la prioridad es recuperar el control físico del sistema y verificar qué más quedó tocado. Un atacante que puede ajustar temperaturas también puede revisar los registros de acceso, los horarios de personal o la telemetría de los equipos.
En el contexto europeo, el episodio encaja en una serie que ya incluye ataques a la logística, a puertos y a servicios municipales. La infraestructura cotidiana, la que no aparece en las listas de objetivos críticos pero alimenta ciudades, se ha convertido en un blanco accesible. Su seguridad suele ser la de un panel web con contraseña compartida.
El eslabón que nadie audita
La cadena de suministro de sistemas industriales tiene un problema estructural de visibilidad. Una empresa compra un sistema de frío, el integrador instala un controlador, el fabricante mantiene un portal de acceso remoto, y nadie tiene una foto completa de quién puede tocar qué. Cuando algo falla, cada parte señala a la siguiente y el reloj corre.
La normativa europea de ciberresiliencia empuja a cerrar parte de ese hueco, pero su calendario se mide en años y estas campañas se mueven en días. Mientras tanto, hay medidas baratas: segmentar la red de los equipos de frío, exigir autenticación fuerte en los paneles de control, limitar el acceso remoto a direcciones conocidas y registrar cada cambio de configuración con nombre y hora.
También conviene revisar los contratos. Si el proveedor tiene acceso remoto permanente y sin supervisión, se está regalando una puerta que nadie vigila. Un inventario de accesos de terceros y una revisión trimestral de los mismos cuestan menos que una noche de producto perdido en cien tiendas.
Recuperar el control de los termostatos no cierra el incidente. Hay que decidir qué producto se puede vender, qué se tira y cómo se documenta la pérdida para el seguro. En categorías como congelado y refrigerado, unas horas fuera de rango bastan para convertir inventario válido en residuo, y la trazabilidad de ese descarte es obligatoria en varios países.
También queda la revisión de los contratos con el proveedor de frío. Si el acuerdo no fija obligaciones de seguridad, plazos de notificación y auditorías, la cadena asume un riesgo que no puede controlar y descubre el hueco cuando ya hay estanterías vacías.
Lo que viene para el frío industrial
La pregunta que el sector debería hacerse no es cuánto costará la próxima ola, sino cuántos proveedores comparten el mismo portal sin que nadie lo sepa. La concentración es cómoda y rentable, y también es la razón por la que un solo fallo puede apagar los congeladores de seis países en una madrugada.
Hay un detalle que conviene no perder de vista. Los ataques a la refrigeración francesa del mes pasado y esta segunda ola europea muestran a alguien probando el mismo golpe con variaciones. Es el comportamiento de quien ha encontrado una superficie rentable y todavía no tiene motivos para buscar otra.
Con 115 tiendas afectadas y ningún comunicado que explique quién está detrás, la investigación se parece más a cerrar una puerta que a entender un móvil. Los equipos de frío seguirán conectados a internet porque ahorran dinero, y esa decisión no va a revertirse. Lo que puede cambiar es quién puede hablar con ellos y con qué credenciales.