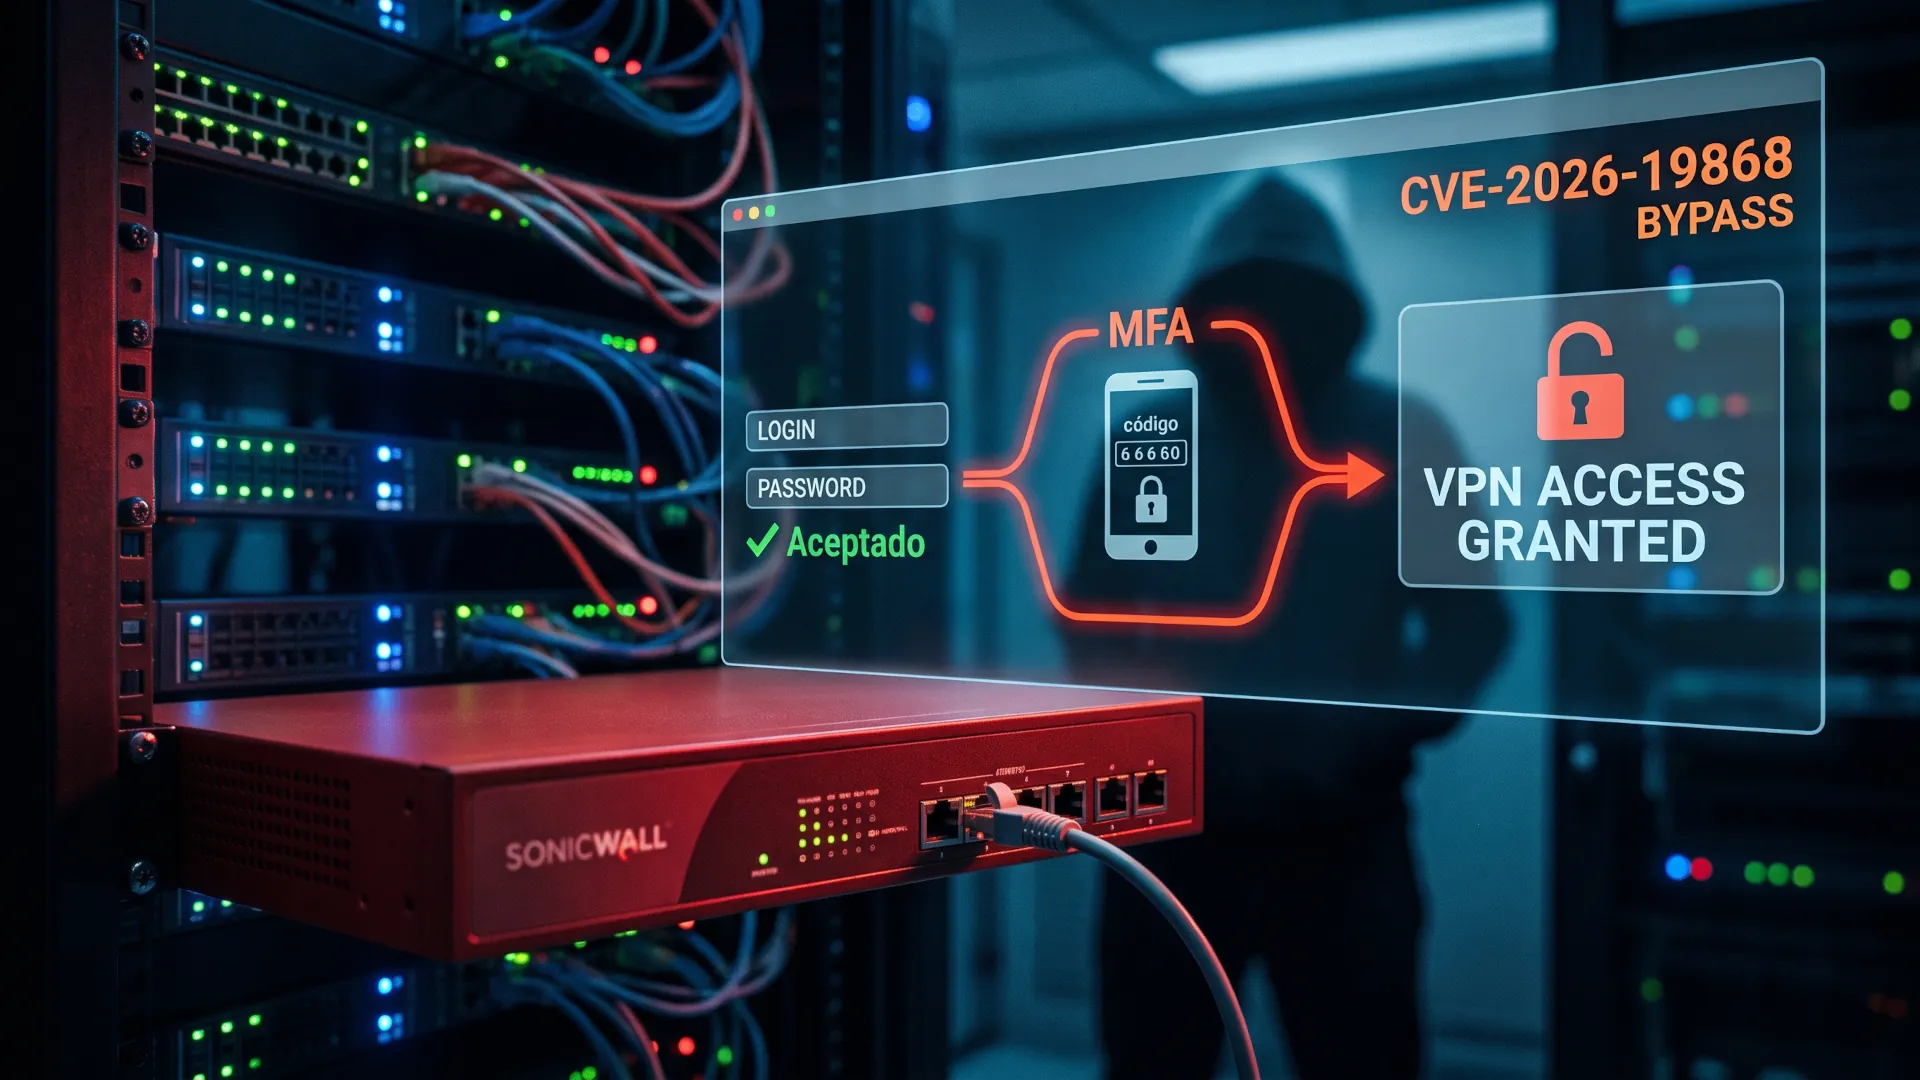
Un cortafuegos SonicWall con SSL-VPN y SAML activado puede dejar entrar a un atacante que solo tenga la contraseña de una cuenta. No hace falta el segundo factor: si el dispositivo permite otro método de autenticación además del SAML, esa vía alternativa se salta el proveedor de identidad y con él todo el MFA que la empresa había puesto encima. La ficha es CVE-2026-19868. Afecta a los equipos Gen7 y Gen8 con firmware 7.3.3-7015 o anterior y 8.2.2-8015 o anterior. SonicWall publicó las versiones corregidas, CISA añadió la vulnerabilidad a su catálogo de explotadas el 6 de noviembre, y las agencias federales estadounidenses tienen hasta el 20 de noviembre para cerrarla.
La ficha de SonicWall CVE-2026-19868 confirma que hubo investigación por explotación potencial, pero no ofrece ni un indicador de compromiso, ni el número de organizaciones afectadas, ni qué hicieron los atacantes después de entrar. Ese silencio es el dato más incómodo de la semana.
Un bypass de MFA en un concentrador VPN es el pasaporte que los grupos de ransomware llevan años buscando para no tener que hablar con el helpdesk. SonicWall arrastra ese historial: sus SSL-VPN ya fueron objetivo de los afiliados de Akira en 2025, y en 2026 ReliaQuest documentó ataques contra CVE-2024-12802, otro fallo de la misma familia que también saltaba el segundo factor. Quien tenga un Gen7 en producción con SAML activo y usuarios con credenciales alternativas debería tratar este fin de semana como una ventana abierta y no como un aviso más de Patch Tuesday.
Lo que qué falla exactamente
El error está en la comprobación de identidad, no en el cifrado. Cuando el SSL-VPN acepta varios métodos de autenticación a la vez, un usuario con credenciales válidas para cualquiera de los métodos alternativos puede completar el login sin pasar por el flujo SAML.
SonicWall lo describe como un fallo de aplicación de la autenticación: el dispositivo comprueba que la contraseña es correcta y se olvida de comprobar que además se ha cumplido el paso que imponía el SAML. El segundo factor deja de ser una barrera y pasa a ser una recomendación.
Los registros del proveedor de identidad no muestran nada porque no hubo ninguna aserción firmada que registrar. El inicio de sesión ocurrió en el cortafuegos, por un camino que el IdP nunca vio. Para un equipo de respuesta, esa ceguera es peor que la brecha en sí.
No es un bypass sin credenciales. El atacante necesita una contraseña válida de algún método alternativo, y ahí entra el mercado de credenciales de VPN robadas, que lleva años funcionando con fluidez. El resultado es que el fallo convierte en adorno un control que hacía inútiles esas credenciales.
¿Quién está expuesto y quién no?
La condición que decide todo es cómo esté configurado el SSL-VPN, no el modelo del equipo. Si todos los usuarios están obligados a pasar por SAML y no queda ningún método alternativo habilitado, no hay nada que saltarse. Si la configuración permite usuario y contraseña local para determinados colectivos, el bypass está a un login de distancia.
Los equipos afectados son Gen7 y Gen8, físicos y virtuales, con firmware 7.3.3-7015 y anteriores o 8.2.2-8015 y anteriores. La corrección llega en 7.3.4-7013 y en 8.2.3-8015. Las versiones Gen6 no aparecen en el aviso, aunque su ciclo de soporte ya terminó y SonicWall recomienda pasar a Gen8 en lugar de estirar el hardware.
El mismo firmware corrige otras seis vulnerabilidades que nadie ha marcado como explotadas. Ese detalle sirve para ordenar el trabajo: si el parche se aplica solo por la CVE del MFA, se deja sin cerrar un paquete de fallos que no ha recibido la misma atención pública. El patrón no es nuevo: los cortafuegos de Palo Alto acumularon una cadena parecida y las capas de defensa de una pyme rara vez cubren los caminos alternativos de autenticación.
Actuando para protegerte
La actualización no borra lo que ya pasó. El primer paso sensato es cruzar los inicios de sesión del SSL-VPN con los del proveedor de identidad y buscar sesiones que aparezcan en un lado y no en el otro. Cualquier acceso que funcione en el cortafuegos sin su aserción SAML es sospechoso por definición.
El segundo paso es rotar credenciales. Si un atacante entró, la contraseña que usó ya está comprometida, y también cualquier otra que estuviera guardada en el equipo detrás de esa sesión. El tercero, revisar qué se tocó: sesiones abiertas, túneles levantados y objetos de configuración modificados.
La alerta de CISA fija el 20 de noviembre como fecha límite para las agencias civiles federales de Estados Unidos. Esa fecha funciona igual de bien como plazo interno para cualquier empresa que tenga un Gen7 expuesto a internet y usuarios que aún puedan entrar con contraseña.
Conviene ordenar por exposición y no por tamaño de la sede. Un cortafuegos en la sede central con SAML cerrado pesa menos que el de una sucursal pequeña con una excepción de hace tres años que nadie recuerda haber aprobado.
MFA, el gran salvador
El segundo factor lleva años vendiéndose como la capa que hace inútil una contraseña robada. Este caso muestra el reverso: cuando la autenticación se reparte entre varios caminos, el MFA solo protege el camino que lo exige. Los demás siguen abiertos, y casi nadie audita los demás.
Las VPN son el escenario perfecto para ese desorden. Se configuran una vez, se heredan de administradores anteriores y acumulan excepciones para el proveedor, para el becario y para el portátil que no puede instalar el cliente. Un fallo que explota justo esa acumulación tiene un alcance que ningún inventario refleja con exactitud.
SonicWall publicará detalles técnicos más adelante o no los publicará nunca; sus dos avisos previos de la misma familia tampoco llegaron con IoCs. Mientras tanto, la única versión defendible del incidente es la que se puede comprobar en los propios registros.
Lo que queda por saber
Falta saber cuántas organizaciones fueron alcanzadas y con qué propósito, y es probable que ese dato no llegue nunca por la vía oficial. La analítica de los proveedores de identidad puede llenar parte del hueco para quien tenga logs retenidos: una sesión de VPN sin su aserción correspondiente es el rastro más limpio que deja este fallo.
Para el resto, la lección es más aburrida y más útil. Cada método de autenticación habilitado en un concentrador es una puerta, y el MFA solo cubre las que atraviesa. Revisar qué puertas quedaron abiertas por comodidad cuesta una tarde y evita explicar dentro de un mes por qué el segundo factor no estaba mirando.