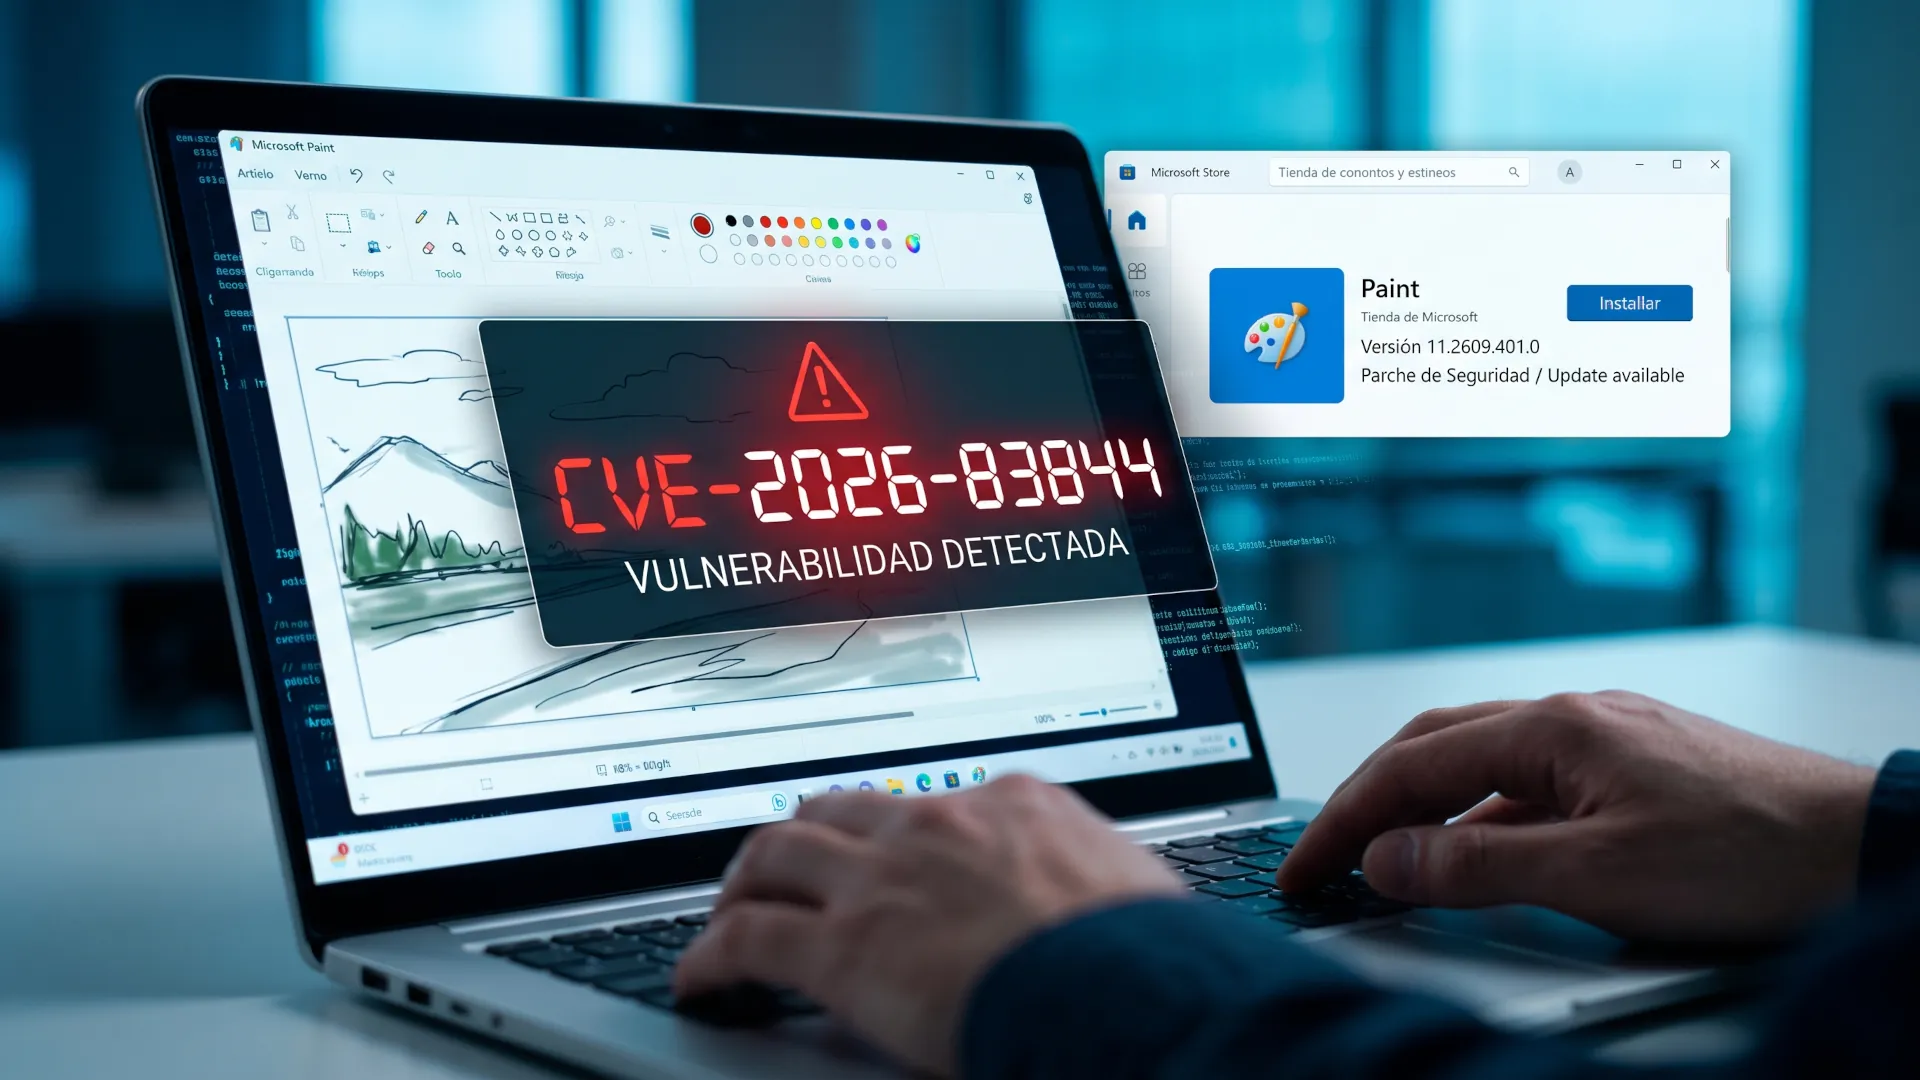
El fallo de ejecución de código en Paint tiene parche, y el parche no llega por donde la mayoría busca. CVE-2026-83844 es una lectura fuera de límites en la aplicación que Microsoft clasifica como importante, y la versión corregida, la 11.2609.401.0, solo se distribuye a través de Microsoft Store. Ni Windows Update ni el ciclo mensual de parches la entregan.
La cronología explica la confusión. Microsoft publicó el aviso el 13 de octubre, y durante semanas el número de compilación que figuraba como corregido no estaba disponible en la tienda. El seguimiento de Brian Vitko documenta esos días: el 4 de noviembre la compilación correcta ya aparecía en el aviso, pero la Store todavía ofrecía una anterior.
La compilación con el arreglo llegó a la tienda el 6 de noviembre y estaba disponible en diez países. El problema es lo que pasó mientras tanto, porque un equipo que no ha actualizado la aplicación sigue expuesto aunque su Windows esté al día. Y no hay forma de saberlo desde el boletín mensual, que no menciona Paint en ninguna línea. El dato que rompe las auditorías es otro: el registro de la CVE sigue diciendo que Paint está afectado solo por debajo de 11.2605.91.0, mientras el aviso del fabricante ya nombra 11.2609.401.0 como versión corregida.
Una CVE con dos versiones de referencia
Ese desfase tiene consecuencias directas. Un escáner que lea el registro de la CVE, o su entrada en el NVD, marcará como corregido cualquier equipo con 11.2605.91.0 o superior. Un equipo en 11.2609.0 pasaría la auditoría y seguiría siendo vulnerable, porque la versión que realmente cierra el fallo es la siguiente.
El aviso tampoco incluye workaround ni mitigación. La recomendación de Microsoft pasa por la tienda y por comprobar la versión en la propia aplicación, en Ajustes y Acerca de, o desde PowerShell con `Get-AppxPackage -Name Microsoft.Paint`. Cualquier cosa por debajo de 11.2609.401.0 cuenta como pendiente.
La gravedad tiene cifras que bailan. Microsoft la publica como importante, y las fuentes consultadas reparten puntuaciones de 7,0 y 8,1 en función de la versión de CVSS que se use. La explotación requiere acceso local y cierta interacción del usuario, lo que explica que no estemos ante un diez.
El problema de las copias múltiples
Las aplicaciones de la Store se instalan por cuenta de usuario. Un PC con tres cuentas puede tener tres copias de Paint, cada una actualizada cuando esa cuenta abrió la tienda por última vez, más una copia provisionada que Windows usa para los perfiles nuevos. Actualizar la sesión abierta no toca las demás.
En las máquinas de prueba de Vitko aparecieron cuatro versiones de Paint repartidas en ocho equipos, y un portátil tenía dos instaladas al mismo tiempo. Un equipo que no había comprobado nada desde septiembre seguía con 11.2412.295.0, junto a versiones antiguas de extensiones de códecs.
Para un administrador, la comprobación completa pasa por `Get-AppxPackage -AllUsers -Name Microsoft.Paint` y por `Get-AppxProvisionedPackage -Online`, que devuelve la copia que se instalará en los perfiles nuevos. Conviene ignorar las filas de `NT AUTHORITY\SYSTEM`: la exploración de la tienda registra algunas aplicaciones para el propio sistema.
La actualización masiva se puede lanzar desde Intune u otra herramienta de gestión llamando al método `UpdateScanMethod` de `MDM_EnterpriseModernAppManagement_AppManagement01`, con una advertencia que el propio Vitko probó: con la Store desactivada por política, la llamada devuelve éxito y no actualiza nada.
Un problema más allá de Paint
La lección no es sobre un editor de imágenes. Es sobre un modelo de distribución en el que cada aplicación tiene su propio canal, su propio calendario y su propia versión mínima, mientras el sistema operativo se sigue auditando como un bloque. El caso encaja en la misma familia que los fallos de Windows 11 26H2 y que la caducidad de los certificados Secure Boot: piezas que se actualizan fuera del boletín mensual.
Los equipos que gestionan parches por boletín mensual tienen un punto ciego estructural con todo lo que llega por la Store: códecs HEVC, extensiones de imagen, Terminal, Notepad y ahora Paint. Cada una tiene su CVE y su compilación mínima, y ninguna aparece en el informe de actualizaciones de Windows.
El inventario real de un parque Windows incluye ahora dos catálogos distintos. El primero es el del sistema operativo, con sus boletines mensuales y sus números de compilación. El segundo es el de las aplicaciones que se actualizan solas, que nadie audita porque se supone que están al día, y que en un equipo con tres cuentas pueden convivir en cuatro versiones diferentes mientras el usuario cree que todo está actualizado.
Ese punto ciego se agranda con el tiempo. Una aplicación que se actualizó sola durante meses puede quedarse congelada porque el usuario desactivó las actualizaciones automáticas, porque el equipo estuvo apagado o porque la política del dominio apunta a una tienda interna que ya no recibe paquetes.
Lo que debes hacer
La prioridad es comprobar, no confiar. Listar todas las copias de Paint en los equipos gestionados, comparar con 11.2609.401.0 y actualizar las que estén por debajo, incluida la copia provisionada del sistema de imagen que se usa para desplegar.
Donde Paint no se use, la opción de eliminarlo para todos los usuarios y de la imagen provisionada reduce superficie, aunque conviene probarla antes en un grupo pequeño: no es una operación que Microsoft documente para este caso.
El último paso es de inventario. Si la organización tiene un catálogo de aplicaciones de la Store con sus versiones, este incidente es el motivo para poblarlo; si no lo tiene, cualquier auditoría futura de este tipo volverá a empezar de cero y a depender de que alguien abra la aplicación y mire el número a mano.
Microsoft aún tiene trabajo
Falta que Microsoft alinee el registro de la CVE con su aviso, y falta que el NVD termine su análisis, que en la fecha de publicación seguía marcado como en curso. Mientras los dos registros no coincidan, cualquier informe automático de cumplimiento dirá que el parque está limpio antes de estarlo.
También queda por ver si la Store corrige el comportamiento de las actualizaciones con la tienda desactivada por política, que es el caso más incómodo: la herramienta dice que hizo su trabajo y el equipo sigue igual. Quien gestione parques grandes debería verificar la versión después de cada barrido y no fiarse del código de retorno.