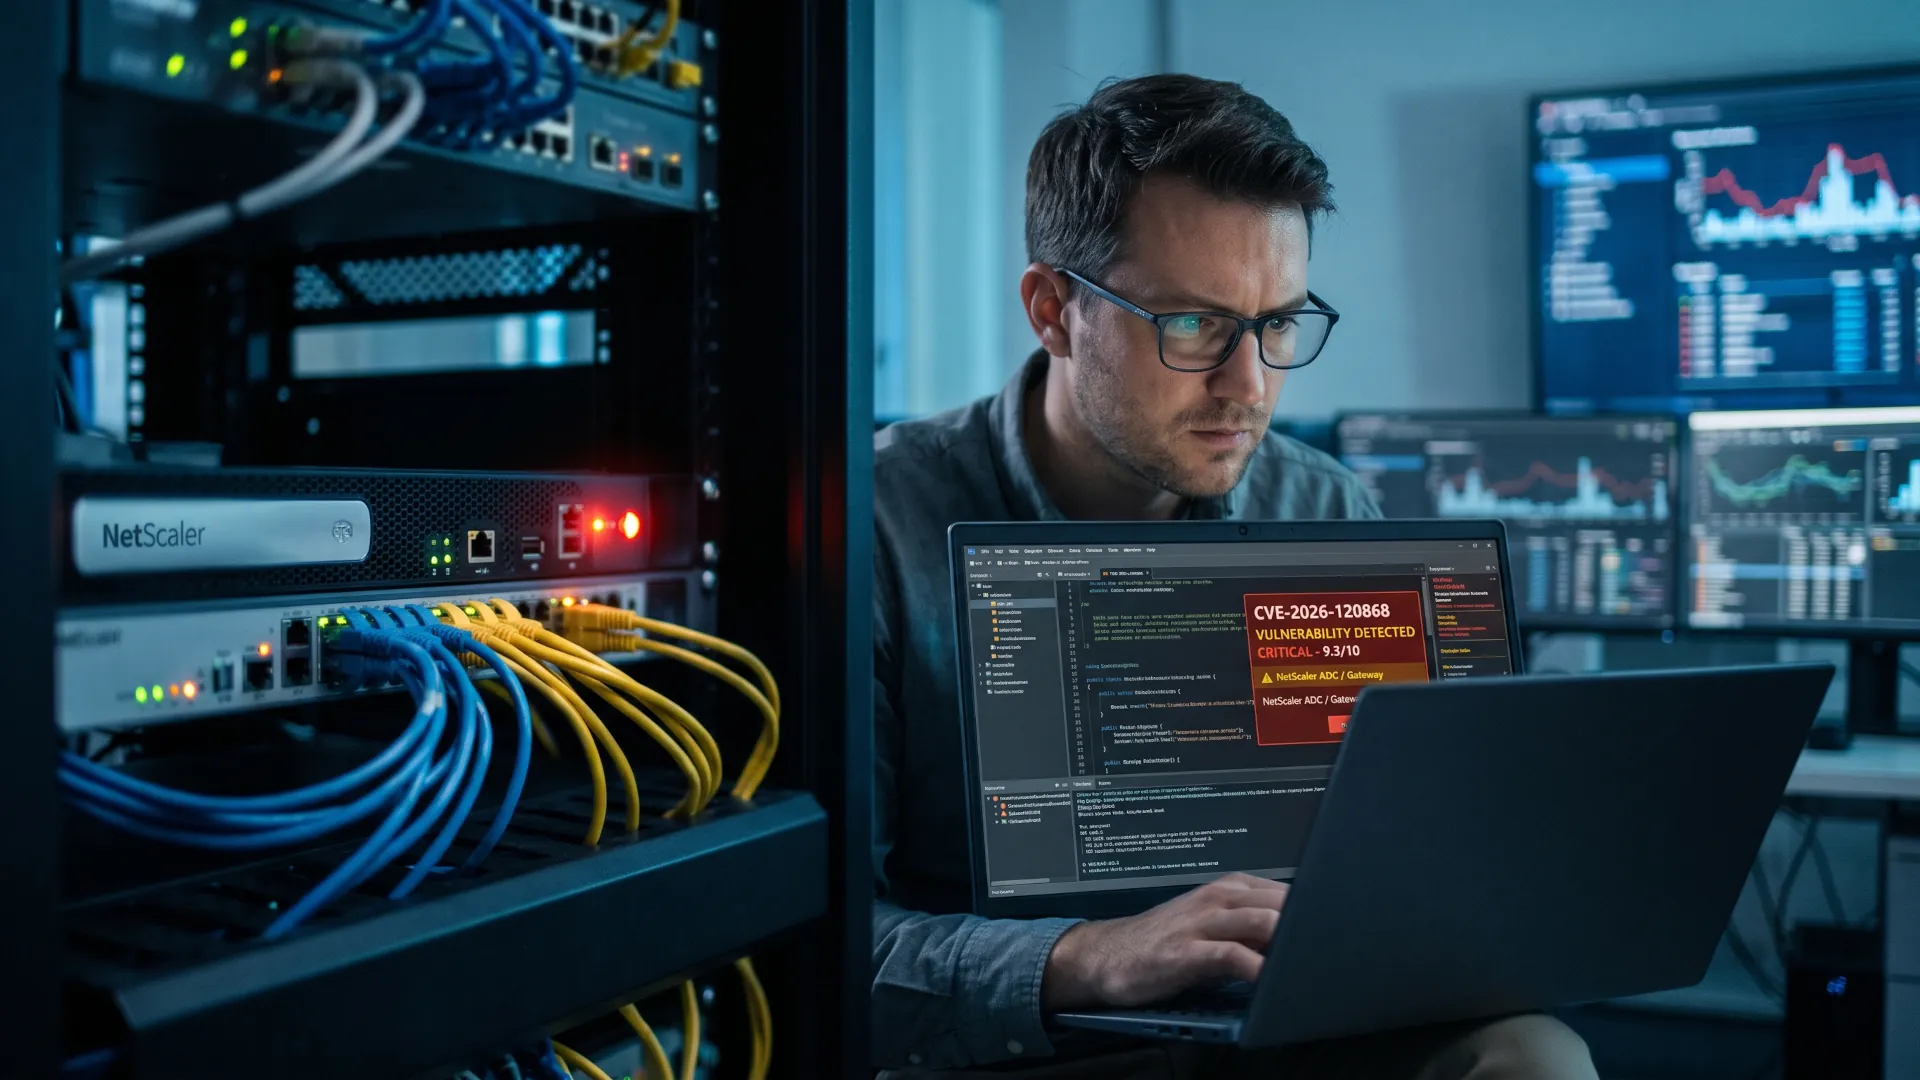
Cloud Software Group publicó el 12 de noviembre de 2026 los boletines de seguridad de NetScaler y cerró de golpe 28 vulnerabilidades en ADC y Gateway, más otra en Console. La cifra impresiona menos que una sola línea del boletín de seguridad de Citrix NetScaler ADC y Gateway: CVE-2026-120868 puntúa 9,3 sobre 10 y alcanza a todos los despliegues, incluidos los que nunca salieron de la configuración de fábrica.
El resto de la lista compite en otra categoría. Los otros 27 fallos exigen que alguien haya activado antes una función muy concreta del equipo, ya sea la autenticación SAML, el equilibrio de carga HTTP/3 o el proxy ICA de escritorios. El de 9,3 no necesita nada de eso, no pide credenciales y no espera a que nadie haga clic. El de puntuación más alta, CVE-2026-107412 con 9,5, se queda, en cambio, a las puertas de quien tenga el aparato configurado como Gateway o como servidor virtual de autenticación. Para el 9,3 no hay workaround publicado, de modo que la única remediación es la versión corregida.
Dos días después de la publicación, nadie ha documentado explotación de estos fallos y no hay prueba de concepto pública. La alerta de CERT-EU recoge esa ausencia y pide empezar por los equipos Gateway y AAA que miran a internet.
El fallo que no pide permiso
El mecanismo es un desbordamiento de memoria en el procesamiento de paquetes, clasificado CWE-119 dentro de la familia de escrituras que se salen de los límites de un búfer. Citrix describe el vector como alcanzable por red, sin privilegios y sin interacción de usuario, y el resultado que firma en el texto es comportamiento errático o denegación de servicio. Traducido: un paquete mal formado puede tumbar el aparato que sostiene la sesión de miles de teletrabajadores.
La ficha y el texto no cuentan exactamente lo mismo, y esa grieta merece atención. El boletín habla solo de caídas, pero el vector de puntuación marca impacto alto en confidencialidad e integridad además de en disponibilidad. El proveedor no descarta por escrito esas consecuencias y tampoco las describe. Con esa ambigüedad, el 9,3 se lee como un fallo de disponibilidad con un techo que todavía no conocemos, no como una ejecución de código demostrada.
Aquí está la distinción que ordena la cola de parches. Una vulnerabilidad condicionada por configuración solo existe si alguien habilitó la función que la expone; una universal no depende de ninguna decisión del administrador de turno. CVE-2026-120868 pertenece al segundo grupo y por eso pesa más que el 9,5, que vive dentro de la configuración de Gateway o AAA.
La consecuencia práctica es incómoda: no hay lista de comprobación que salve a nadie. Un equipo recién instalado, sin una sola directiva añadida, ya cumple la precondición del fallo más grave de la tanda.
¿Qué fallos alcanzan a cada equipo?
Citrix añadió al boletín la precondición de cada CVE junto al patrón de configuración que la delata, y ese anexo convierte el inventario en un ejercicio de búsqueda de texto. El análisis de Beazley Security recomienda exportar el archivo ns.conf de cada aparato y compararlo con esos patrones antes de decidir por dónde empezar. La tabla resume los seis casos de mayor alcance.
| CVE |
CVSS v4.0 |
Qué tiene que estar activo |
Cadena que lo delata en ns.conf |
| CVE-2026-120868 |
9,3 |
Nada, vale la configuración por defecto |
Ninguna: afecta a todos los equipos |
| CVE-2026-107412 |
9,5 |
Gateway o servidor virtual AAA |
`add vpn vserver` y `add authentication vserver` |
| CVE-2026-120864 |
9,3 |
Proxy ICA en Gateway, AAA o CR de tipo HDX |
`add cr vserver <nombre> HDX` |
| CVE-2026-111334 |
9,3 |
Análisis de punto final en VPN o AAA |
`add authentication epaAction` |
| CVE-2026-120860 |
8,7 |
Balanceo de Diameter, MQTT o RADIUS |
`add lb vserver <nombre> DIAMETER` |
| CVE-2026-120863 |
8,7 |
NSIP de gestión alcanzable desde fuera |
La propia dirección de administración |
La lectura de la tabla deja un alivio pequeño y verificable. Un aparato que solo balancea HTTP y no tiene SAML ni Gateway aparece en una sola de las seis filas, la primera. El mismo aparato sigue expuesto al desbordamiento de paquetes, porque ese fallo no pregunta qué funciones tiene encendidas, y esa es la razón de que el orden de los parches lo marque la configuración y no la puntuación.
Aquí aparece lo que de verdad separa esta tanda de una actualización rutinaria. El resto de la lista castiga funciones que muchos administradores ni recuerdan tener activas, y cada una añade su propio riesgo al inventario de la casa:
- 8,7 en SAML, WebAuth, LDAP, RADIUS, MQTT, GSLB con intercambio de métricas y certificado de cliente.
- 8,7 en HTTP/3 sobre QUIC y en el plano de gestión expuesto por la dirección NSIP.
- 7,7 en BGP dinámico sin autenticación TCP-MD5, con la condición añadida de ser el vecino configurado.
La autenticación es la parte que más pesa en la práctica. Un aparato que termina sesiones de VPN y pide un segundo factor está en el camino crítico del negocio, y los fallos que se cuelan por ahí tienen precedente: el salto de MFA en la VPN de SonicWall enseñó lo caro que sale dejar la puerta de acceso remoto sin el parche al día.
Console es la puerta del parque
El segundo boletín del día tiene su propia historia. CVE-2026-120869 vive en NetScaler Console, la consola desde la que se administra un parque entero de aparatos, y suma 9,4 sobre 10 por una autenticación mal implementada, CWE-287. El aviso de Console dice que un atacante sin credenciales puede saltarse los controles y llegar a recursos restringidos del equipo. Lo encontró el equipo de seguridad de producto de Cloud Software Group mediante análisis asistido por inteligencia artificial.
El matiz está en el vector. La puntuación usa AV:A, red adyacente, y no AV:N, así que la exposición depende de dónde esté instalada la consola y de quién pueda alcanzarla. Una instancia de Console dentro de una red de administración no es lo mismo que otra publicada por error en una interfaz de internet, y el propio vector concede impacto alto también sobre los sistemas que dependen de ella.
La versión que cierra el salto es la 14.1-74.34 de Console, y llega en un paquete distinto al de los aparatos. Quien tenga el parque en 14.1-73.57 y la consola vieja sigue con la puerta abierta.
El daño potencial es de segundo orden y por eso preocupa. Console administra los aparatos, guarda sus credenciales y reparte configuraciones, de modo que un salto de autenticación ahí convierte una brecha en un mando a distancia sobre todo el parque. La misma lógica apareció en la cookie que daba root en Xen Orchestra, con el fallo situado un piso por encima del sistema que interesaba atacar.
El parche que corta las sesiones de la gente
Actualizar no es descargar y reiniciar. El análisis de Beazley Security recuerda que hay que subir los dos nodos de cada pareja de alta disponibilidad, porque el clúster queda cojo si solo se toca uno, y que la actualización termina las sesiones ICA activas. En un hospital o en una gestoría con turnos, eso es una ventana de mantenimiento que hay que negociar y no un clic de madrugada.
La ventana de riesgo tampoco se cierra con el parche instalado. El mismo análisis apunta que los fallos de memoria en NetScaler se convirtieron en material de explotación en cuestión de días durante el otoño de 2026, con webshells plantadas en los aparatos comprometidos, porque los atacantes comparan versiones parcheadas y sin parchear. Con 28 identificadores nuevos en circulación hay materia de sobra para esa comparación. La cadena que acabó en root sobre los cortafuegos PAN-OS enseña hasta dónde llega un fallo de perímetro bien aprovechado, y aquí el perímetro es el mismo que reparte el acceso remoto de media empresa.