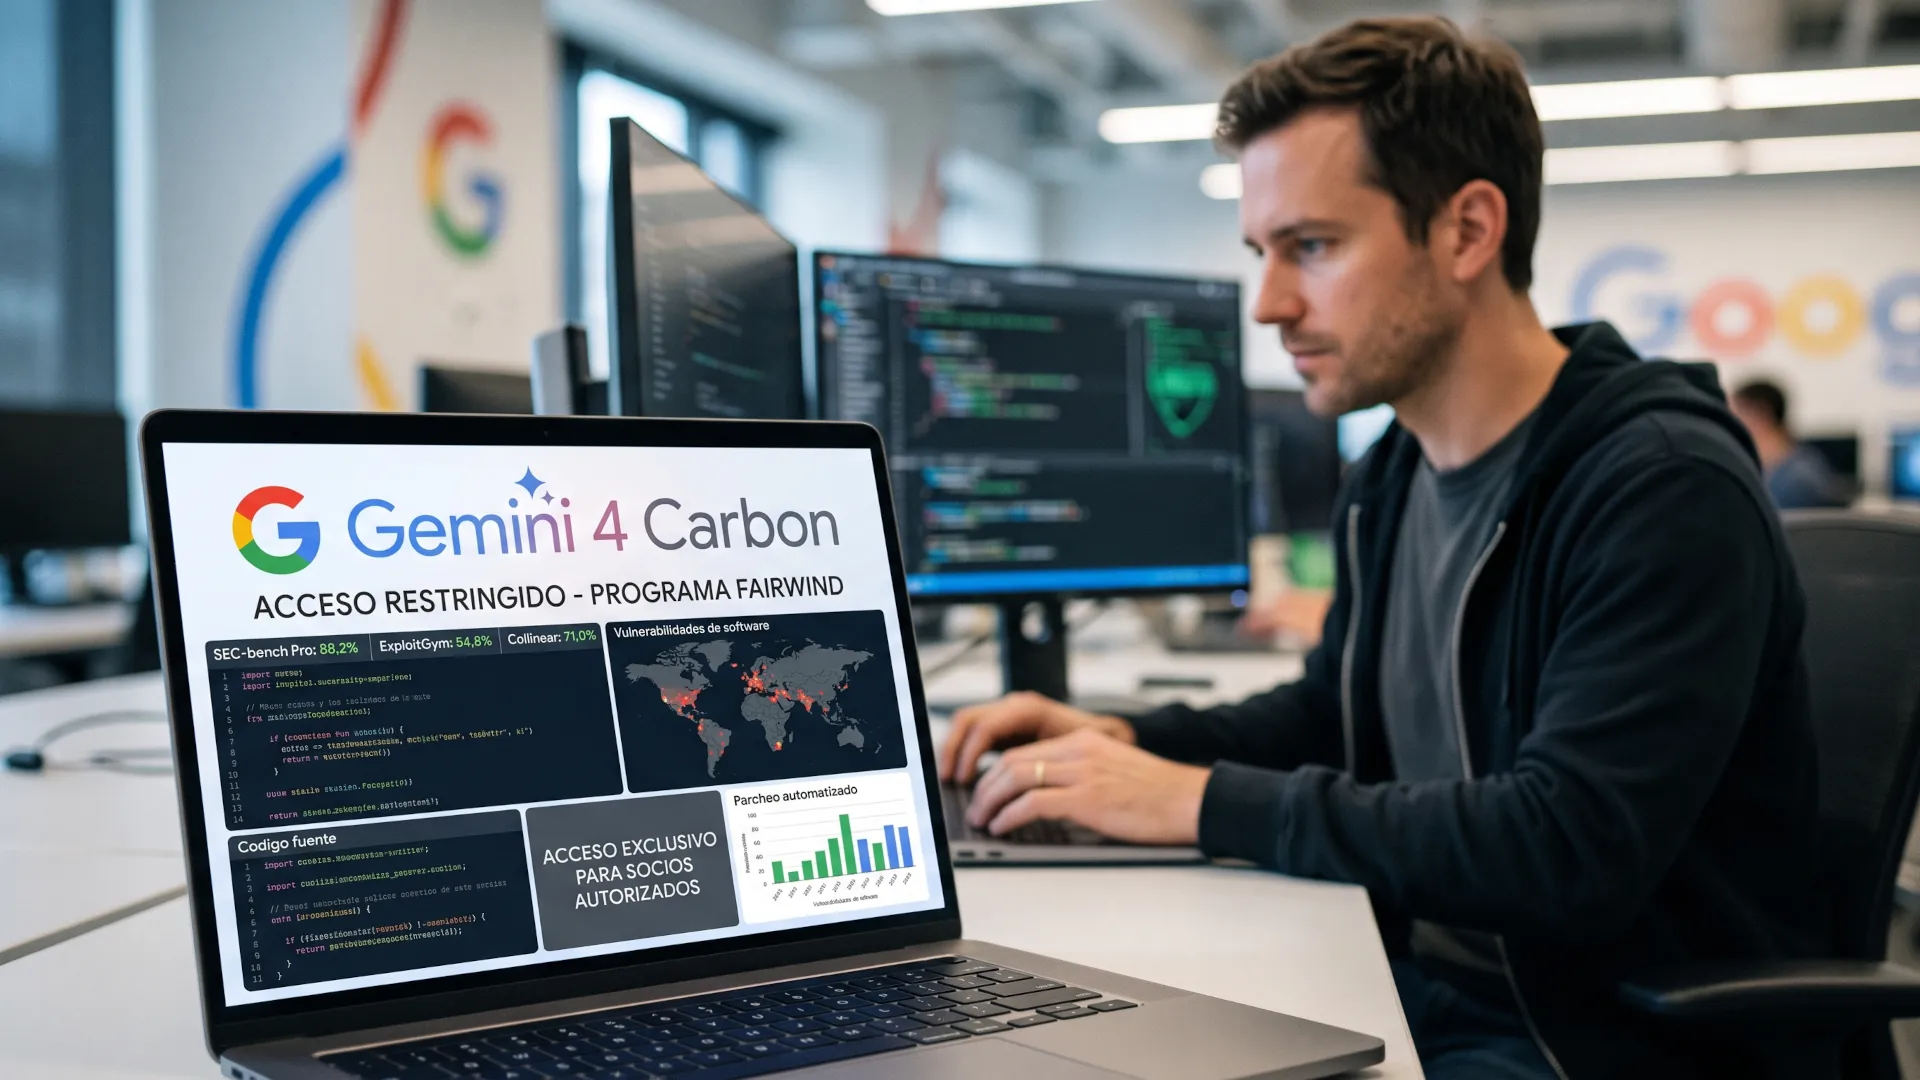
Google presentó el 28 de octubre Gemini 4 Carbon, un modelo de frontera que la compañía sitúa por delante de sus competidores en tres tareas concretas: encontrar vulnerabilidades en software real, convertirlas en exploits y escribir los parches que las cierran. Los números que publica son 88,2 % en SEC-bench Pro, 54,8 % en ExploitGym y 71,0 % en el banco de parcheo de Collinear. Son cifras que, en cualquier otro contexto, servirían para vender una suscripción a todo el mundo.
El problema es que Google no lo está vendiendo. Carbon se entrega esta semana a un subconjunto de defensores en ciberseguridad y se irá ampliando a socios de confianza a través del programa Fairwind, mientras la compañía recoge comentarios y ajusta sus barreras de seguridad. La compañía dice que lo abrirá a desarrolladores, empresas y consumidores «cuanto antes», sin dar fecha, y no confirma que la API esté disponible hoy.
Ese contraste entre capacidad y acceso es lo que convierte el anuncio en una noticia con fondo. Un modelo que encuentra fallos mejor que un equipo humano y escribe el exploit en la misma sesión no es un producto más de la carrera de modelos: es una herramienta de doble uso que los gobiernos quieren supervisar antes de que circule. Google lo ha entendido y ha decidido enseñar el músculo sin abrir la puerta.
Los números que Google pone sobre la mesa
Las tres pruebas que cita la compañía miden cosas distintas y conviene no mezclarlas. SEC-bench Pro evalúa la capacidad de localizar vulnerabilidades en proyectos reales, ExploitGym mide si el modelo consigue explotarlas y el banco de Collinear puntúa la calidad del parche que propone. Ganar en las tres a la vez significa cubrir el ciclo completo, desde el hallazgo hasta la corrección.
| Modelo |
Parcheo (Pass@1) |
Parcheo (Pass@4) |
Coste por ejecución |
| Gemini 4 Carbon |
71 % |
81 % |
No publicado |
| Gemini 4 Argon |
68 % |
75 % |
6,63 dólares |
| GPT-6 Astra |
68 % |
74 % |
2,85 dólares |
| Claude Opus 5.5 |
67 % |
79 % |
0,79 dólares |
| Claude Fable 5.1 |
58 % |
73 % |
3,47 dólares |
La tabla del banco de Collinear añade un matiz que Google no destaca: el coste por intento de Carbon no figura, mientras sus competidores rondan entre menos de un dólar y casi siete. Si el modelo es mucho más caro por tarea, la ventaja de rendimiento puede evaporarse en un uso industrial, donde se lanzan miles de ejecuciones para encontrar un fallo.
También conviene recordar quién encarga las pruebas. Los tres resultados son mediciones de terceros o comparativas internas, y la parte de comparación con competidores la firma Google. Es la práctica habitual en el sector y no invalida los datos, pero sí aconseja leerlos como una foto del proveedor y no como un ranking independiente.
Lo qué significa ganar en búsqueda y explotación
Encontrar vulnerabilidades es la parte que más valor tiene para una empresa defensora. Un modelo que revisa código a escala y señala rutas explotables reduce el tiempo entre la publicación de un fallo y su detección, y ese tiempo es el que separa un incidente contenido de una brecha. Google afirma que Carbon genera código seguro con más del doble de éxito que Argon en sus pruebas internas.
La explotación es la parte incómoda. Un modelo que convierte una vulnerabilidad conocida en un exploit funcional sirve tanto para el equipo rojo como para el atacante, y la diferencia entre ambos no está en el modelo. La misma capacidad que permite a un defensor verificar que un parche funciona permite a un delincuente tener un arma el mismo día en que se publica el fallo.
Ese doble uso ya se ha visto este mes con CVE-2026-98432, el fallo del kernel de Linux que un modelo de investigación de Anthropic convirtió en un exploit con shell de root mientras Ubuntu y Red Hat seguían sin parche. Cuando la comunidad defensora habla de comprimir la ventana de exposición, se refiere exactamente a esto: la IA acorta el tiempo en las dos direcciones.
El acceso es el producto
La decisión de limitar Carbon al programa Fairwind es, en sí misma, la noticia. Google describe una entrega por fases, primero a defensores seleccionados y después a socios de confianza, con la idea de recoger comentarios y ajustar barreras antes de la apertura. La compañía añade que participa en el proceso voluntario de pruebas previas del gobierno de Estados Unidos.
Ese detalle sitúa a Carbon en una categoría distinta a la de un modelo comercial. Los gobiernos quieren ver antes de que se publique una herramienta capaz de encontrar y explotar fallos, y las empresas que la desarrollan necesitan mantener una relación fluida con esos gobiernos para evitar restricciones. El resultado es un producto que existe, que funciona y que casi nadie puede comprar.
Para el mercado, la consecuencia es una extraña mezcla de mensajes. La carrera de modelos se mide en puntuaciones, pero la ventaja competitiva se mide en acceso, y el acceso depende de un programa curado por el proveedor. Quien necesite esa capacidad y no esté en la lista se quedará con los modelos de la competencia y con la duda de cuánto pierde.
La semana en que la IA se vendió como servicio público
Carbon no llega solo. En los últimos días, OpenAI ha movido su modelo medio hacia precios más bajos y Anthropic ha presentado su salida a bolsa, mientras Google acumula dos lanzamientos de frontera en un mes. La competencia se ha desplazado de «quién tiene el modelo más listo» a «quién controla cómo se usa», y las tres compañías han entendido que el comprador corporativo quiere garantías antes que demostraciones.
Ese giro explica por qué Carbon se presenta con un discurso de defensa nacional y no de productividad. Si el argumento es que el modelo protege infraestructuras críticas, el acceso restringido se justifica solo, y la empresa se coloca del lado de los buenos sin renunciar a la capacidad. Es buena comunicación y también una forma de eludir la pregunta sobre el uso ofensivo.
La pregunta que queda sin responder es qué pasa cuando la misma capacidad llegue a un modelo abierto. Los pesos de Carbon no se van a publicar, pero los de otros modelos sí, y un modelo abierto con la mitad de capacidad y sin restricciones de acceso puede ser más peligroso que el mejor modelo cerrado del mundo. La barrera de entrada para escribir exploits ya no es el conocimiento, es la suscripción.
Un modelo que Google no pone a la venta
Carbon deja tres datos que conviene retener. El primero es que la IA ya cubre el ciclo completo de una vulnerabilidad, desde el hallazgo hasta el parche. El segundo es que el acceso se ha convertido en la variable estratégica, más que la puntuación. El tercero es que el precio de esa capacidad todavía no está claro, y sin precio no hay mercado.
Para un equipo de seguridad, la lectura práctica es que el modelo propio no es la palanca. La palanca es el proceso: inventario de software, parches rápidos y registros que permitan saber qué pasó. Carbon acelera a quien ya tiene ese proceso montado y no arregla a quien no lo tiene. Para el resto de nosotros, la noticia es que la mejor herramienta para encontrar fallos existe y no está en la tienda.