Solflare ve recompensas de staking paradas por un proveedor externo
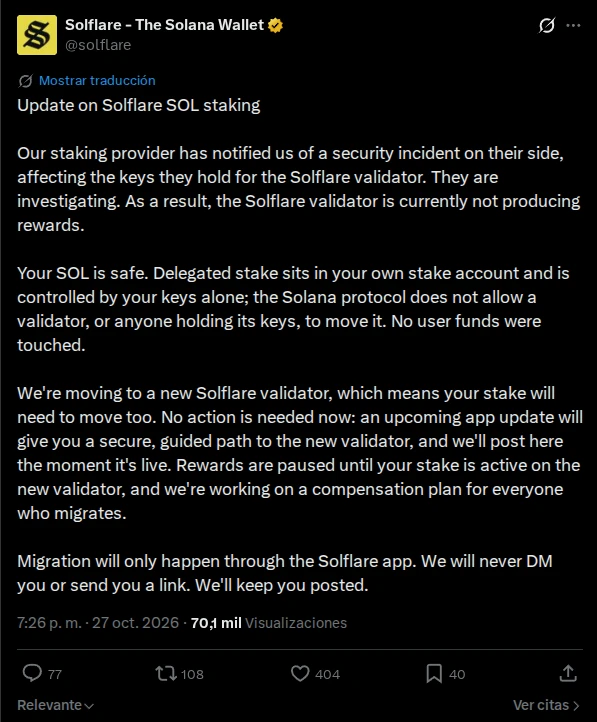
Los usuarios que delegan en el validador de Solflare llevan dos días sin recibir recompensas, y el motivo no está en la cadena sino en un proveedor. La cartera no custodial de Solana anunció el 27 de octubre que un incidente de seguridad en uno de sus proveedores de staking afectó a claves privadas y dejó a su validador sin capacidad de generar o distribuir recompensas. La compañía ha subrayado que los fondos de los usuarios no forman parte del daño.
El detalle que convierte el caso en algo más que una nota de servicio es ese: el problema no fue en Solflare, ni en un contrato, ni en la red. Fue en un tercero que tenía claves. Y cuando un tercero tiene claves, el usuario de una cartera no custodial descubre que su custodia, en realidad no era custodia. La delegación, en la práctica, es una cadena de confianza con varias capas y solo una de ellas aparece en la interfaz.
Solflare ha dicho que planea compensar a quienes migren a un nuevo validador. Es la respuesta esperable y deja abiertas las dos preguntas de siempre: ¿Cuánto tarda la compensación en llegar?, y ¿Qué garantías hay de que el mismo esquema no se repita?
¿Qué significa delegar a un validador?
En una red con prueba de participación, el usuario que delega no entrega sus monedas: las asigna a un validador para que produzca bloques en su nombre. El delegante mantiene la propiedad y recibe una parte de las recompensas que ese validador genera.
El modelo tiene un requisito incómodo. Para operar, el validador necesita claves y una infraestructura que a menudo se subcontrata. Ahí entran los proveedores de staking, empresas que gestionan nodos, firman operaciones y mantienen los secretos por cuenta del operador.
Cuando el proveedor tiene un incidente, el validador deja de producir y las recompensas se detienen. Las monedas siguen donde estaban, y el flujo de ingresos que justificaba delegar desaparece hasta que se resuelve.
El eslabón que no se ve
Para el usuario, el recorrido de una delegación parece corto: abre su cartera, elige un validador, confirma. Lo que hay detrás es una cadena de confianza con varias capas, y casi ninguna se muestra en la interfaz.
La primera capa es la cartera, que en el caso de Solflare no custodia los fondos. La segunda es el validador, que puede ser de la propia empresa o de un socio.
Solflare informa en su cuenta de X del evento
La tercera es el proveedor de infraestructura, que es donde ha ocurrido esto. La cuarta son las claves que ese proveedor maneja, y ahí es donde una incidencia técnica se convierte en un problema de confianza.
Ese esquema no es exclusivo de Solana ni de Solflare. Es el modelo estándar del staking institucional y profesional, y funciona bien mientras nadie pierda una clave. El incidente de esta semana es un recordatorio de que la descentralización de una red no se hereda automáticamente en la operación de sus participantes.
Capa
Quién responde
Qué ha fallado aquí
Cartera
Solflare
Nada: no custodia los fondos
Validador
Solflare
Deja de generar y repartir recompensas
Proveedor de staking
Tercero sin nombre público
Incidente de seguridad con claves privadas
Fondos delegados
Usuario
No afectados según la empresa
Preguntas sin respuesta para la comunidad
La primera es qué claves exactamente se vieron afectadas. Solflare ha hablado de claves privadas en poder del proveedor, y la diferencia entre una clave de firma de bloques y una clave de retirada es enorme en términos de riesgo. Sin ese detalle, el usuario no puede saber si su delegación está expuesta o solo interrumpida.
La segunda es el nombre del proveedor. La empresa no lo ha hecho público, lo que es habitual durante una investigación y también impide que otros operadores que usen el mismo servicio puedan actuar con antelación.
La tercera es la compensación. «Compensar a quienes migren a un nuevo validador» es una frase que necesita números: con qué se calcula, desde qué fecha y con qué plazo. Mientras no haya cifra, es una intención.
Staking aún tiene estos sustos
El staking se vende como una forma de rentabilidad pasiva y es, en realidad, una operación con contrapartes. El usuario no presta dinero a un fondo, y sí confía en que una serie de actores técnicos mantengan sus sistemas sanos y sus claves a salvo.
Esa confianza se paga en puntos básicos de rendimiento. El validador que ofrece la comisión más baja suele ser el que más subcontrata, porque la infraestructura propia cuesta. El usuario que optimiza solo por rentabilidad está comprando el eslabón más frágil de la cadena.
La alternativa razonable no es dejar de delegar, sino mirar quién hay detrás. Un validador con infraestructura propia, con historial público y con una comisión algo más alta suele ser mejor negocio que uno que externaliza todo para bajar costes. La diferencia de rentabilidad anual rara vez compensa un mes sin recompensas.
El paralelismo con otras brechas
Los dos incidentes de la semana apuntan al mismo patrón. El robo de 9.408 SOL en cuarenta y ocho carteras del bot de trading Bloom también ocurrió en la capa que firma por el usuario, no en la cadena. Y el caso de las credenciales robadas por Aokigahara muestra lo mismo desde el escritorio: el eslabón débil está en el software que tiene permiso para actuar en tu nombre.
La lección común es que la seguridad de un activo depende de todas las entidades que pueden moverlo o firmar por él. En una red descentralizada, esa lista de entidades puede ser más larga de lo que la interfaz sugiere.
La compensación como prueba
Prometer compensación es fácil y cumplirla es lo que distingue a un operador serio de uno que improvisa. La compañía ha vinculado el pago a la migración a un nuevo validador, una fórmula que resuelve dos cosas a la vez: resarce al usuario y reconstruye la delegación en una infraestructura distinta.
El detalle que falta es el método de cálculo. Si se compensa por las recompensas dejadas de percibir, hay que fijar una tasa de referencia y una ventana temporal; si se compensa con un importe fijo, el usuario con más delegación sale peor parado. Ninguna de las dos opciones es incorrecta, y ambas deben estar escritas antes de anunciarlas.
¿Qué puede hacer un delegante?
Lo primero es revisar a quién delega y cuánta infraestructura propia tiene ese validador. Segundo es diversificar: repartir la delegación entre varios validadores reduce el impacto de un incidente individual, aunque no lo elimina.
Lo tercero es desconfiar de la rentabilidad como único criterio. Un validador que promete más que la media está asumiendo un riesgo que alguien paga, y ese alguien suele ser el delegante cuando algo falla. Merece la pena revisar cada trimestre dónde está la delegación, porque los operadores cambian de proveedor sin avisar a sus usuarios.
Solflare ha hecho lo correcto al comunicar rápido y separar el daño de los fondos. Lo que queda por ver es si el incidente se cierra con una compensación con fecha y con una explicación técnica del proveedor. Hasta entonces, el validador seguirá parado y la conversación sobre quién custodia qué en el staking seguirá siendo una asignatura pendiente.