ACryptoS cierra tras perder 665.000 dólares en 77 vaults
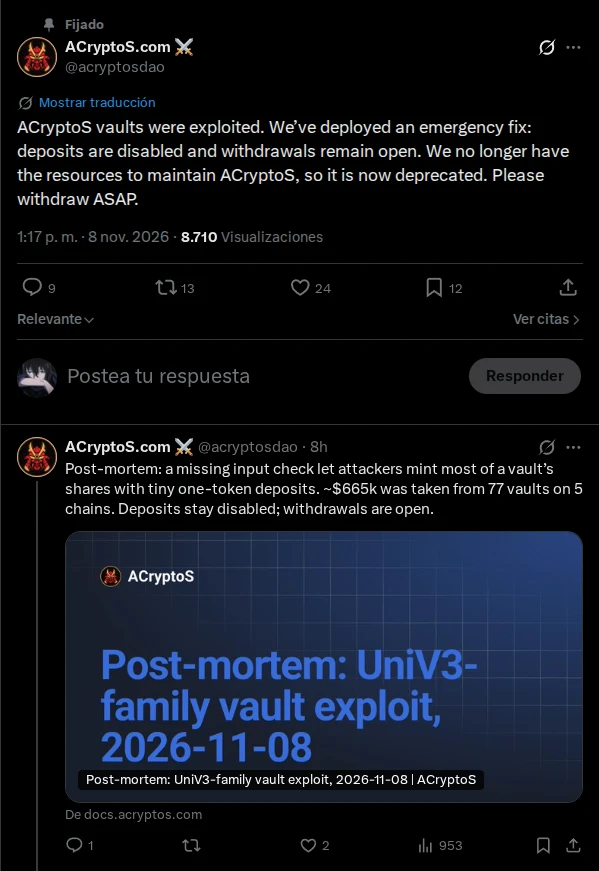
ACryptoS, un agregador de rendimiento de finanzas descentralizadas, comunicó en la madrugada del 9 de noviembre de 2026, que cesa operaciones después de que un atacante vaciara unos 665.000 dólares de 77 vaults repartidos en cinco cadenas. La cifra es modesta para el tamaño del mercado y decisiva para quien tenía dinero dentro, porque un contrato que mueve fondos ajenos se quedó sin ellos por no comprobar un dato básico antes de aceptar un depósito.
Un agregador de rendimiento describe su trabajo en una frase y lo ejecuta durante años: recibe depósitos, los reparte entre estrategias que pagan interés y devuelve el capital cuando alguien lo reclama. Cada vault es un contrato con su propio saldo, y las shares son la parte proporcional que corresponde a cada depositante dentro de ese saldo. ACryptoS operaba con esa lógica en varias redes a la vez, lo que convirtió un solo fallo en una lista de contratos afectados.
El desenlace tampoco es el habitual. La compañía no habló de una pausa para auditar, sino de cerrar el proyecto, y el aviso de ACryptoS de esta madrugada pide a todos los usuarios retirar lo que queda mientras las retiradas siguen abiertas. Antes de apagar el sistema la compañía ofreció al atacante una recompensa del 10 % por devolver los activos. En la mañana del 9 de noviembre de 2026, el reloj corre para quien tenga posición en esos vaults y todavía no haya movido nada.
Vaciando 77 vaults con depósitos mínimos
El atacante no necesitó un préstamo relámpago ni manipular un precio de referencia. Depositó cantidades mínimas de token en cada vault y recibió a cambio la gran mayoría de las shares de ese vault. Con el control de la contabilidad interna, retiró el saldo completo: el poco capital que había puesto y todo lo que habían aportado los usuarios anteriores.
Setenta y siete vaults en cinco cadenas implican repetición, no improvisación. El mismo fallo estaba en cada copia del contrato, así que la técnica funcionó igual en la primera bóveda y en la última.
Comunicado de ACryptOS en X
La mecánica de una share explica por qué un importe ridículo basta. Si el contrato calcula la participación a partir del depósito entrante y no compara el resultado con el saldo que ya existía, una entrada de calderilla puede devolver una porción desproporcionada del fondo. No hace falta un número grande, hace falta que el contrato acepte lo que llegue sin mirar.
Que el daño se reparta entre cinco redes también cambia la lectura del incidente. Un ataque a un solo contrato se contiene con una pausa de emergencia. Setenta y siete despliegues obligan a repetir la operación en cada cadena, y el resultado fue de 665.000 dólares en una sola noche. El doble exploit de Tendril y CoreVault en BNB Chain mostró en noviembre un patrón parecido: ataques pequeños y rápidos que nadie frena a tiempo.
La falta de validación de entrada en una frase
El fallo cabe en una línea: el contrato emitía shares sin comprobar que el importe recibido correspondiera a la participación entregada. Validar una entrada consiste en verificar que el dato que llega está dentro de lo razonable antes de usarlo para calcular un saldo, y en estos vaults esa comprobación no existía en el camino del depósito.
Estas ausencias no se detectan leyendo rápido. Una línea que no existe no aparece subrayada por ninguna herramienta de análisis, y la revisión humana tiende a mirar el código que está, no el que falta.
El contraste con otros robos del mes sirve para medir el esfuerzo del atacante. Manipular un oráculo exige capital, una transacción construida con precisión y una ventana de segundos. Aquí bastó un depósito pequeño y una función que confiaba en la entrada. La llegada de precios de RedStone a DogeOS describe la otra cara del mismo problema, porque un vault depende de datos externos y también de los suyos.
Hay una lección de diseño que reaparece en cada incidente de este tipo. La validación de entrada no es una capa de seguridad que se añade al final, es parte del cálculo: sin ella, el contrato acepta como verdad cualquier cifra que le llegue, venga de un usuario, de un oráculo o de otro contrato.
Los fondos cruzaron de cadena y algo queda registrado
Los activos robados no se quedaron quietos. El rastro pasó por varios protocolos de interoperabilidad, puentes que mueven saldo de una red a otra, y cada salto deja dos registros: uno en la cadena de origen y otro en la de destino. Los importes y los tiempos de ambas puntas coinciden, y esa coincidencia es lo que permite reconstruir el camino meses después.
Rastrear no equivale a recuperar. Un puente documenta el paso del dinero con precisión y no devuelve un solo dólar por sí mismo. La cadena dice dónde estuvo el saldo, y dice bastante menos sobre quién lo movió.
Las direcciones de origen son públicas, y eso da una ventaja concreta a quien investiga. Se puede seguir el depósito inicial, el momento exacto del vaciado y el orden en que se movieron los fondos. El punto débil de ese rastro es el cambio a dinero con custodia: una casa de intercambio con verificación de identidad obliga a alguien a poner nombre a la dirección que recibe.
La seguridad como forma de dinero y de tiempo es el marco donde estos episodios se entienden mejor. Un protocolo que guarda valor ajeno no solo compite por rendimiento, también compite por la confianza de que el saldo seguirá ahí mañana, y esa confianza se pierde más rápido de lo que se construye.
El 10 % de recompensa y la retirada que sigue abierta
ACryptoS intentó recuperar parte del dinero ofreciendo al atacante una recompensa del 10 % por devolver los fondos. Sobre 665.000 dólares, la oferta vale unos 66.500 dólares, una cantidad que solo tiene sentido si el ladrón prefiere cobrar sin exponer el rastro a que alguien con acceso a sus movimientos lo identifique. La compañía pidió además a los usuarios retirar los fondos que queden mientras las retiradas sigan abiertas.
Las recompensas rara vez funcionan. Se leen como prueba de que el equipo colabora con la investigación y dejan al descubierto que su mejor herramienta negociadora es dinero que ya no controla.
El aviso de retirada tiene una consecuencia práctica que el comunicado no detalla. Si el saldo disponible no cubre todas las posiciones, el orden de llegada determina cuánto recupera cada usuario: quien retira primero cobra entero y quien espera compite por lo que quede. En un protocolo cerrado, la prisa deja de ser un rasgo de carácter y pasa a ser una decisión financiera.
El recuento de los vaults afectados y de las cinco cadenas deja una duda razonable sobre el total. La cifra de 665.000 dólares es una estimación hecha con precios del momento del ataque, y en una cartera repartida entre cinco redes el valor real cambia con cada hora que pasa.
¿Cuándo un proyecto debe cerrar en vez de relanzarse?
Un relanzamiento tiene sentido cuando el fallo vive en un módulo periférico, el equipo puede pagar una auditoría completa y el producto conserva usuarios dispuestos a volver. Cerrar tiene sentido cuando el error está en la contabilidad central del vault, porque entonces no hay parche que devuelva la confianza: cada depósito nuevo sería una apuesta sobre el mismo código que falló.
El tamaño del protocolo no decide la respuesta, la decide la naturaleza del fallo. Un agregador con 665.000 dólares bajo custodia no financia la auditoría de cinco cadenas con las comisiones de un producto que ya no inspira confianza.
Hay además una razón de mercado que empuja al cierre. Los usuarios de DeFi suelen castigar con la salida, y un protocolo que vuelve tras un vaciado recibe menos depósitos, paga más por atraerlos y compite con veinte clones que no arrastran el historial. ACryptoS eligió no recorrer ese camino, y la decisión resulta más honesta que un relanzamiento con el mismo código.
Para quien tenga posición en estos vaults, la lista de comprobaciones sigue siendo corta: mirar si las retiradas están abiertas, cuánto queda en el contrato y si el equipo ha publicado una dirección de destino o un plan de reparto. Nada de eso devuelve el dinero perdido, y todo eso evita perder el siguiente depósito en un protocolo que todavía no ha explicado su fallo.