Un fallo que se reporta en enero y se publica en abril regala tres meses de ventaja al atacante que lo encuentre por su cuenta. Project Zero, el equipo de investigación de Google, ha recortado ese margen: el detalle se publica un número fijo de días después del reporte, haya parche o no. Se llama Full X y la explicó el propio equipo en la entrada con la que anunció la política, fechada el 13 de noviembre, el día en que entró en vigor. Hoy son 90 días; en 2027 serán 60 y en 2028, 30.
La política anterior llevaba cinco años en pie sin cambios de fondo. El equipo daba 90 días al fabricante para arreglar el fallo, añadía 30 de margen para que el parche llegara a los equipos y permitía una prórroga de dos semanas si el proveedor la pedía. En el peor caso pasaban 120 días entre el reporte y la publicación, un colchón pensado para que la actualización se propagara antes de que nadie supiera qué mirar.
Ese colchón desaparece porque ya no tapa nada. Los modelos de lenguaje aceleran el descubrimiento de fallos y permiten reconstruir la vulnerabilidad a partir del parche en minutos; cuando el atacante puede leer el arreglo, callar el análisis un mes solo crea una sensación falsa de secreto. Project Zero acaba de escribir que el silencio llega tarde.
Qué cambia exactamente y cuándo
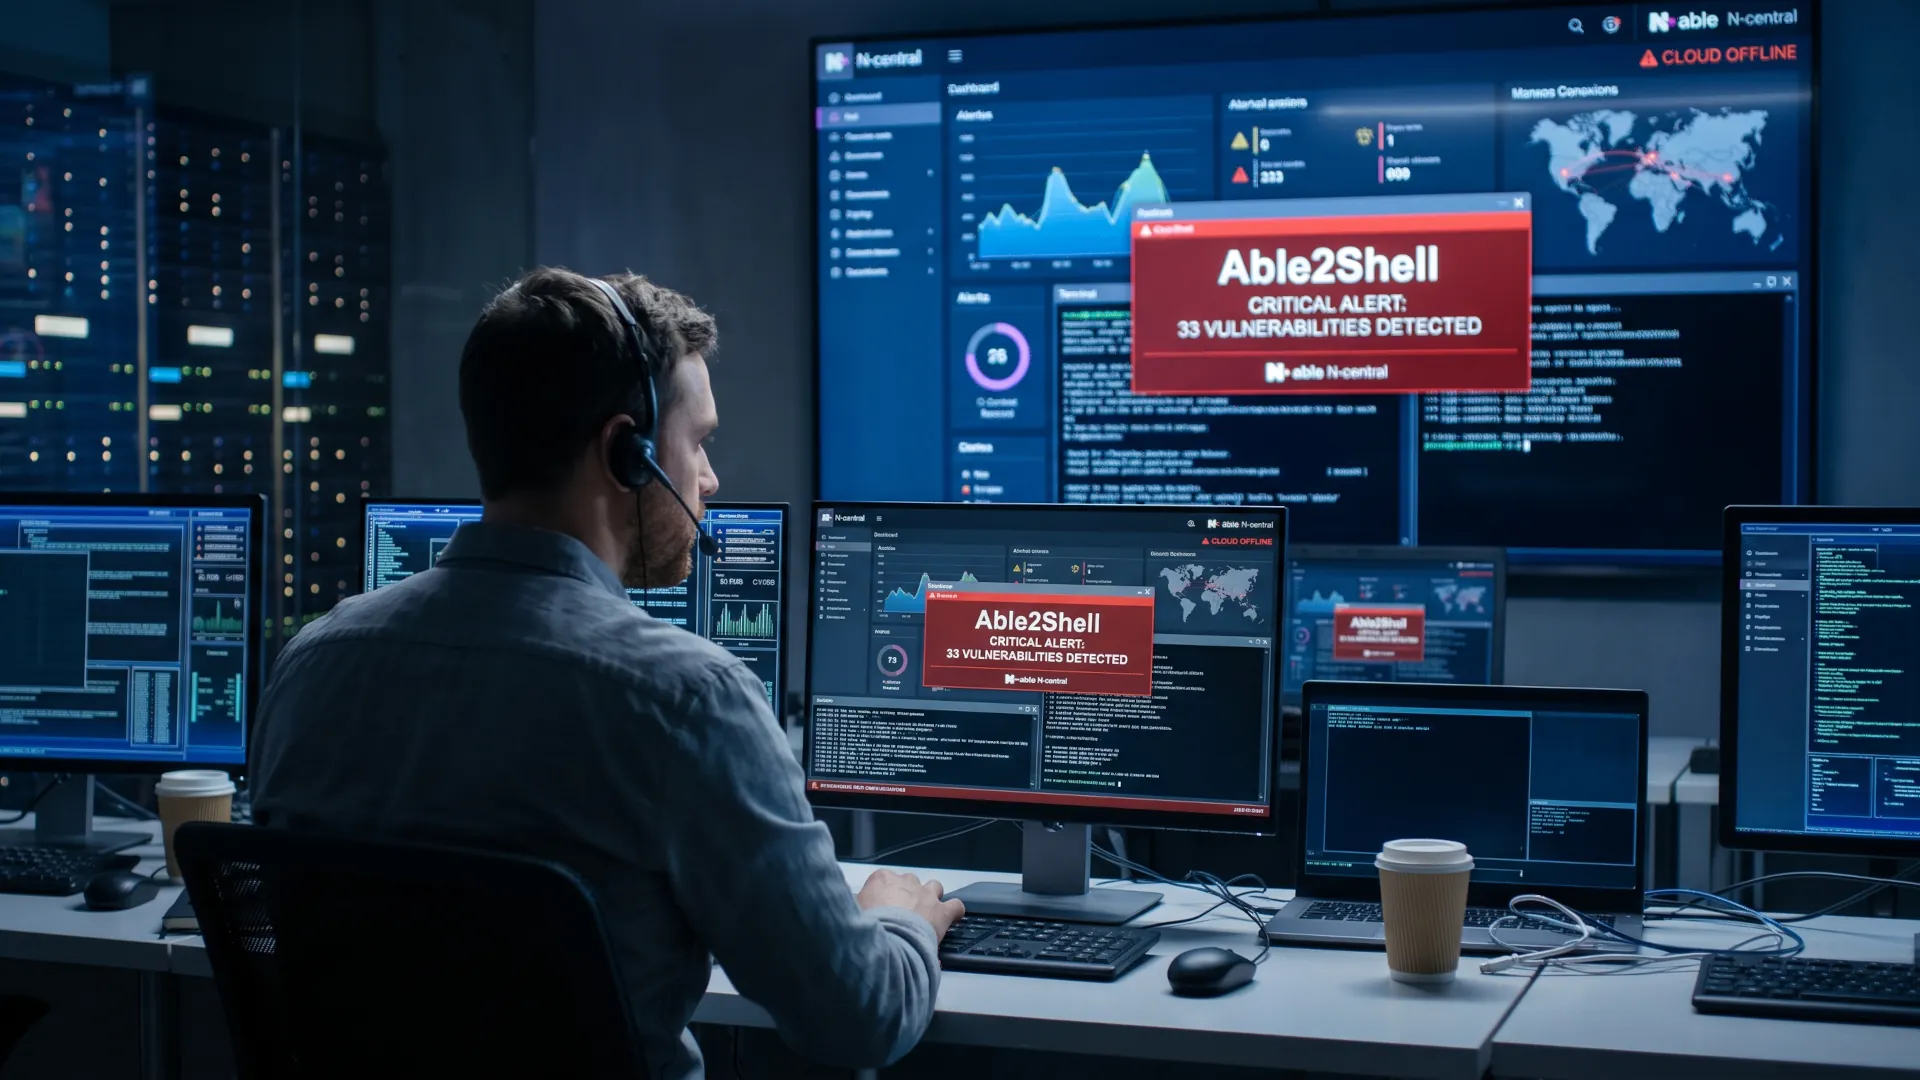
Full X significa lo que dice el nombre: publicación X días después del reporte, sin condiciones. Full 90 ya cubre cualquier fallo notificado desde el 13 de noviembre. Publicar con el fallo abierto es el escenario corriente. Un fabricante puede acabar con 33 cero-días en su producto y la nube caída, como N-able con N-central, y el calendario no se mueve por eso.
| Etapa |
Entra en vigor |
Plazo entre reporte y publicación |
| Full 90 |
13 de noviembre de 2026 |
90 días |
| Full 60 |
2 de febrero de 2027 |
60 días |
| Full 30 |
3 de enero de 2028 |
30 días |
De la política anterior caen más piezas que el plazo: el periodo de gracia de 30 días, las prórrogas de dos semanas y las reglas especiales para variantes de un fallo ya conocido. heise online las repasa una por una.
Quedan tres excepciones y ninguna funciona como prórroga. Un fallo que ya se está explotando pasa a la política general de Google, que da siete días a un cero-día para publicar mitigaciones según la política de seguridad de aplicaciones de Google. Un fallo que otros han hecho público se cuenta cuando el equipo quiera. Y el fabricante conserva una vía: pedir que se adelante la divulgación.
El cambio menos comentado es el de la severidad. Project Zero ya no usa la puntuación de un fallo para decidir cuándo publicarlo, porque la gravedad mide el daño potencial y no la probabilidad de que alguien lo encuentre. Un fallo de severidad baja sigue disponible para quien lo busque. Eso incomoda al fabricante: ya no puede defender un retraso diciendo que el fallo era menor.
Por qué la IA cambia el cálculo
Project Zero encuentra varias vulnerabilidades a la semana donde antes había unas pocas al año. El equipo documenta dos efectos distintos y conviene no mezclarlos: el primero es ese volumen, y el segundo es la velocidad de explotación, que afecta a todos los participantes del mercado, no solo a Google.
Natalie Silvanovich, investigadora del equipo, lo resume en CSO Online: los modelos han aumentado la velocidad a la que un atacante encuentra y explota fallos, y multiplican el riesgo de que varias partes, incluidas las maliciosas, descubran el mismo error. Un fallo reportado hoy es un riesgo inmediato mucho mayor que uno reportado el año pasado.
La escala ya se puede medir fuera de Google. Los 948 fallos que OpenAI encontró en el núcleo de Linux con agentes de IA llegaron con parches propuestos y revisión humana detrás, y ese es el volumen que ahora entra por la puerta de un fabricante.
Si los reportes se multiplican y los plazos se acortan, el límite deja de ser la voluntad de parchear y pasa a ser la capacidad de triaje. Un equipo de dos personas que recibe el triple de avisos y tiene la mitad de tiempo no arregla más rápido: prioriza peor.
El margen de despliegue era una promesa que nadie cumplía
El argumento más fuerte del cambio es empírico, no tecnológico. El periodo de gracia de 30 días existía para que el parche llegara a los sistemas antes de que se conociera el fallo, y esa premisa nunca se cumplió del todo. La mayoría de las organizaciones tarda semanas o meses en aplicar una actualización, y ese retraso no lo compensa un mes extra de silencio.
El patrón se repite en cada ventana de actualización, como en Windows 11 26H2, que cumple una semana con fallos y parches a medias: publicar antes no es el problema, instalar después sí.
Project Zero lo dice con una frase que conviene leer dos veces: si el atacante puede aprender los detalles del fallo casi al instante a partir del parche, mantener el análisis en privado ofrece poca protección real. El esfuerzo debe ir a cerrar la brecha entre la publicación del arreglo y su instalación. Eso es el patch gap, y se mide en días de exposición.
Hay un detalle que el propio equipo reconoce: la divulgación es un incentivo, no una garantía. Un fabricante sin capacidad de arreglar en 30 días no la tendrá porque se lo pidan, y por eso el calendario se escalona. El primer escalón tiene fecha: el 2 de febrero de 2027, con 60 días.
Quién pierde con el calendario nuevo
La crítica más citada viene de Marcus Hutchins, el investigador que frenó WannaCry en 2017. Su objeción, recogida por IT Pro, no discute el diagnóstico sino la carga: los mantenedores de proyectos abiertos ya están desbordados por el aumento de reportes y una fecha más corta puede quemarlos.
La respuesta de Project Zero es que los proyectos voluntarios no son el problema, porque casi todos los fallos reportados este año se arreglaron en menos de 30 días, con una sola excepción que tardó 31. Es la cifra del propio equipo, no la de un auditor externo, y deja poco aire a la objeción.
El otro colectivo afectado son los proveedores con ciclos largos. Un producto con soporte extendido o un equipo médico certificado no cambia una versión en 90 días aunque quiera. El caso de MPTCP, con el CVE-2026-98432 parcheado en las ramas estables y sin parche en RHEL muestra que el mismo arreglo llega a distinta velocidad según quién lo empaquete.
Para esos casos quedan las mitigaciones intermedias, y el equipo las acepta como legítimas: desactivar una función, cerrar un puerto o limitar el acceso cuentan como respuesta válida en un primer momento. Para una empresa que compra software y no lo fabrica, el calendario afecta a lo que se publica, no a lo que se arregla.
Qué se puede hacer desde el lunes
La primera tarea no es técnica. Conviene saber qué proveedores tienen un compromiso de parcheo por escrito, con plazos, y cuáles responden con un «lo antes posible» que no significa nada. Con un calendario público de 90, 60 y 30 días, esa pregunta se puede poner en un contrato.
La segunda es aceptar que la exposición no se mide en días de plazo sino en servicios accesibles. Un fallo en un sistema interno que nadie alcanza desde fuera no tiene la misma prioridad que uno en una pasarela de pago, y esa distinción existía antes de esta política.
La tercera es de higiene. Si administras equipos Windows y servidores que nadie inventarió, ningún plazo te sirve, ni de 120 días ni de 30. La política de Google no arregla ese agujero: lo hace visible en el peor momento.
El calendario como política de seguridad
Lo que Project Zero ha puesto sobre la mesa no es solo un calendario, es una tesis: la divulgación de un fallo es una decisión económica, y quien la retrasa está subvencionando al atacante con tiempo. En 2028, con 30 días, el margen de un fabricante lento será el mismo que el de uno rápido.
Para quien administra sistemas, el mensaje cabe en una línea: los plazos ajenos se acortan y los propios no. Preparar el inventario, el canal de parcheo y una respuesta intermedia que no sea esperar es lo único que depende de uno mismo cuando la fecha la decide otro.